
Americas


Europe, Middle East & Africa
 België (Nederlands)
Belgique (français)
 Česká republika
 Danmark
 Deutschland
 España
 France
 Italia
 Magyarország
 Nederland
 Norge
 Polska
 Portugal
 România
 Schweiz (Deutsch)
 Slovensko (česky)
 South Africa
Suisse (français)
 Suomi
 Sverige
 Türkiye
 United Arab Emirates


Ваші файли зашифрувала програма-вимагач? Не платіть викуп!
ЗАВАНТАЖИТИ ЗАСОБИ ДЕШИФРУВАННЯ
Виберіть тип програми-вимагача
Наші безкоштовні засоби дешифрування можуть допомогти дешифрувати файли, зашифровані наведеними далі типами програм-вимагачів. Клацніть назву програми, щоб переглянути ознаки зараження та усунути проблему.
AES_NI
AES_NI — це програма-вимагач, вперше помічена в грудні 2016 року. Відтоді з’явилося кілька її варіантів із різними файловими розширеннями. Ця програма-вимагач використовує для шифрування файлів алгоритм AES-256 у поєднанні з RSA-2048.
Зміни в назві файлу.
Програма-вимагач додає до зашифрованих файлів одне з таких розширень:
.aes_ni;
.aes256;
.aes_ni_0day.
У кожній папці з принаймні одним зашифрованим файлом міститься файл «!!! READ THIS - IMPORTANT !!!.txt». Крім того, програма-вимагач створює файл ключа з назвою, подібною до [PC_NAME]#9C43A95AC27D3A131D3E8A95F2163088-Bravo NEW-20175267812-78.key.aes_ni_0day, у папці C:\ProgramData.
Вимога викупу
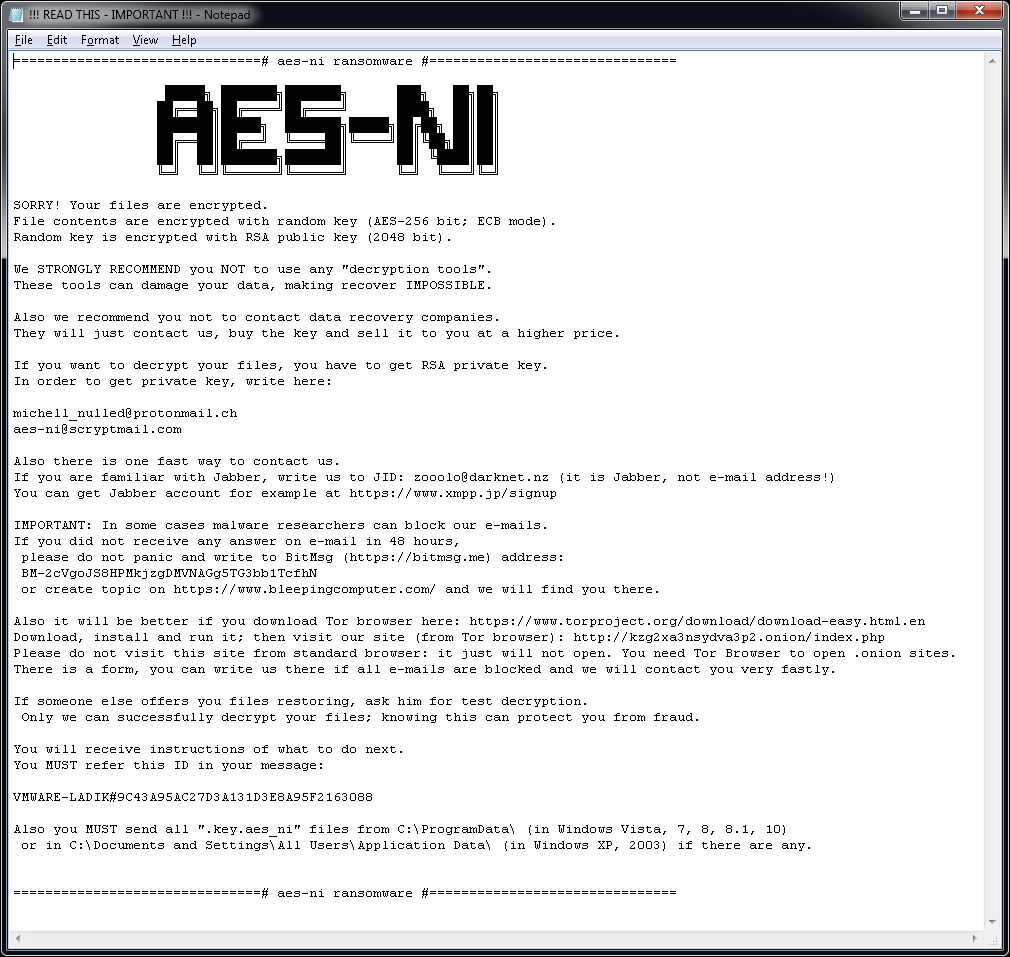
Файл «!!! READ THIS - IMPORTANT !!!.txt» містить вимогу викупу такого змісту:
Alcatraz Locker
Alcatraz Locker — одна з програм-вимагачів, уперше помічена в середині листопада 2016 р. Для шифрування файлів користувача вона використовує шифрування стандарту AES 256 в поєднанні з кодуванням Base64.
Зміни в назві файлу.
Зашифровані файли мають розширення «.Alcatraz».
Вимога викупу
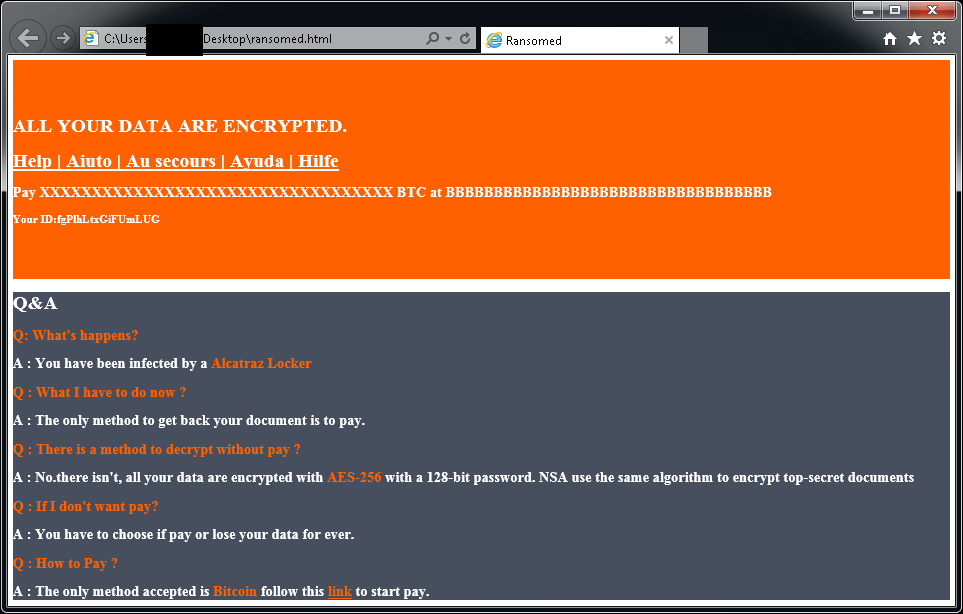
Коли файли зашифровано, з’являється подібне повідомлення, розміщене у файлі «ransomed.html» на робочому столі користувача:
Якщо ваші файли зашифровані програмою Alcatraz Locker, клацніть тут, щоб завантажити безкоштовну програму для усунення цієї проблеми.
Apocalypse
Apocalypse — це програма-вимагач, уперше помічена в червні 2016 р. Далі наведено ознаки зараження.
Зміни в назві файлу.
Програма Apocalypse додає наприкінці імен файлів .encrypted, .FuckYourData, .locked, .Encryptedfile або .SecureCrypted. (Наприклад, файл Thesis.doc називатиметься Thesis.doc.locked.)
Вимога викупу
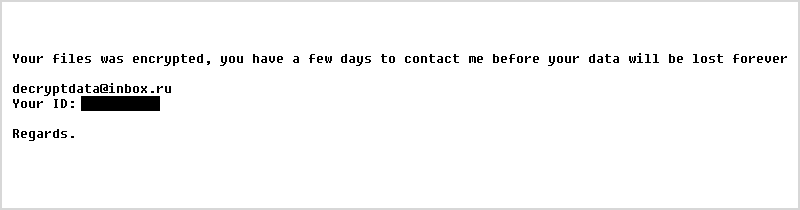
Якщо відкрити файл із розширенням .How_To_Decrypt.txt, .README.Txt, .Contact_Here_To_Recover_Your_Files.txt, .How_to_Recover_Data.txt або .Where_my_files.txt (наприклад, Thesis.doc.How_To_Decrypt.txt), відобразиться приблизно таке повідомлення:
AtomSilo та LockFile
AtomSilo та LockFile — це дві варіації програм-вимагачів, які проаналізував дослідник Іржи Винопал (Jiří Vinopal). Вони мають схожі схеми шифрування, тож цей дешифратор можна використовувати для обох програм. Постраждалі від них можуть дешифрувати свої файли безкоштовно.
Зміни в назві файлу.
Зашифровані файли можна розпізнати за такими розширеннями:
.ATOMSILO;
.lockfile.
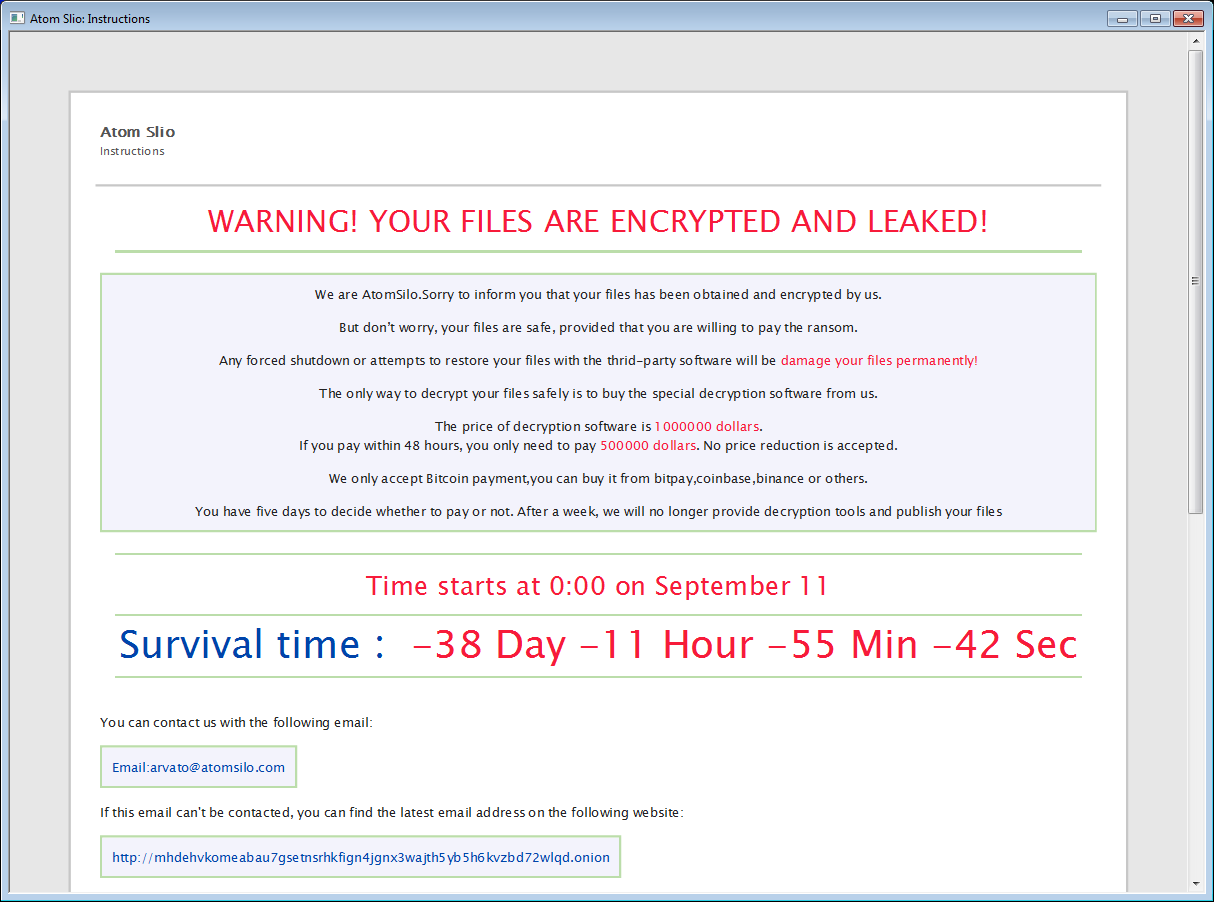
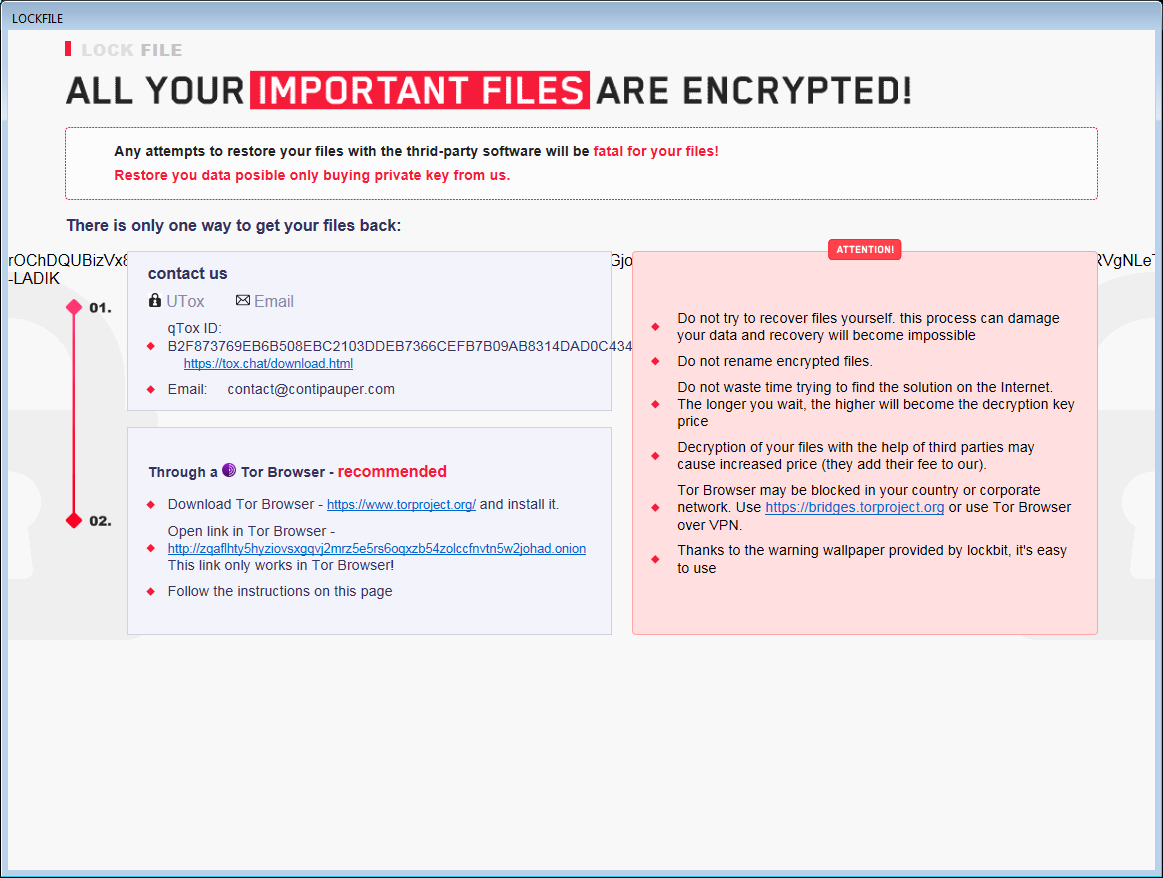
У кожній папці з принаймні одним зашифрованим файлом міститься також файл із вимогою викупу, який має ім’я README-FILE-%ComputerName%-%Number%.hta або LOCKFILE-README-%ComputerName%-%Number%.hta. Наприклад:
- README-FILE-JOHN_PC-1634717562.hta
- LOCKFILE-README-JOHN_PC-1635095048.hta
Babuk
Babuk — це російська програма-вимагач. У вересні 2021 р. її вихідний код, а також деякі ключі для дешифрування потрапили у відкритий доступ. Постраждалі від неї можуть дешифрувати свої файли безкоштовно.
Зміни в назві файлу.
Шифруючи файл, програма Babuk додає до імені файлу одне з таких розширень:
.babuk;
.babyk;
.doydo.
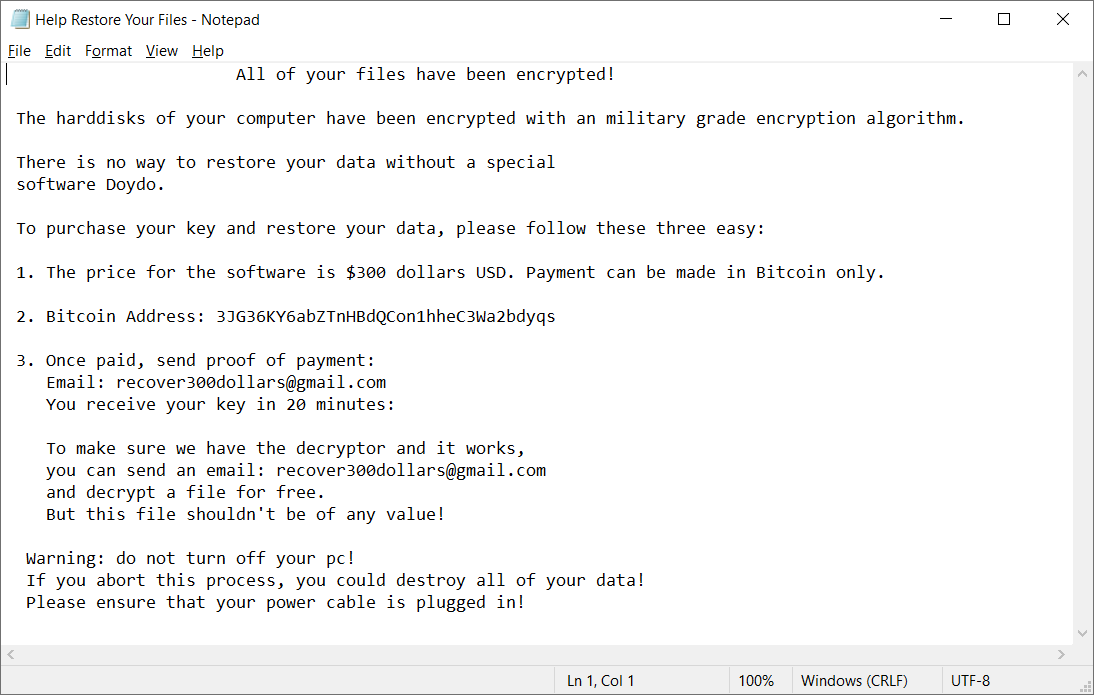
У кожній папці з принаймні одним зашифрованим файлом є файл Help Restore Your Files.txt із таким вмістом:
BadBlock
BadBlock — це програма-вимагач, уперше помічена в травні 2016 р. Далі наведено ознаки зараження.
Зміни в назві файлу.
Програма BadBlock не перейменовує файли.
Вимога викупу
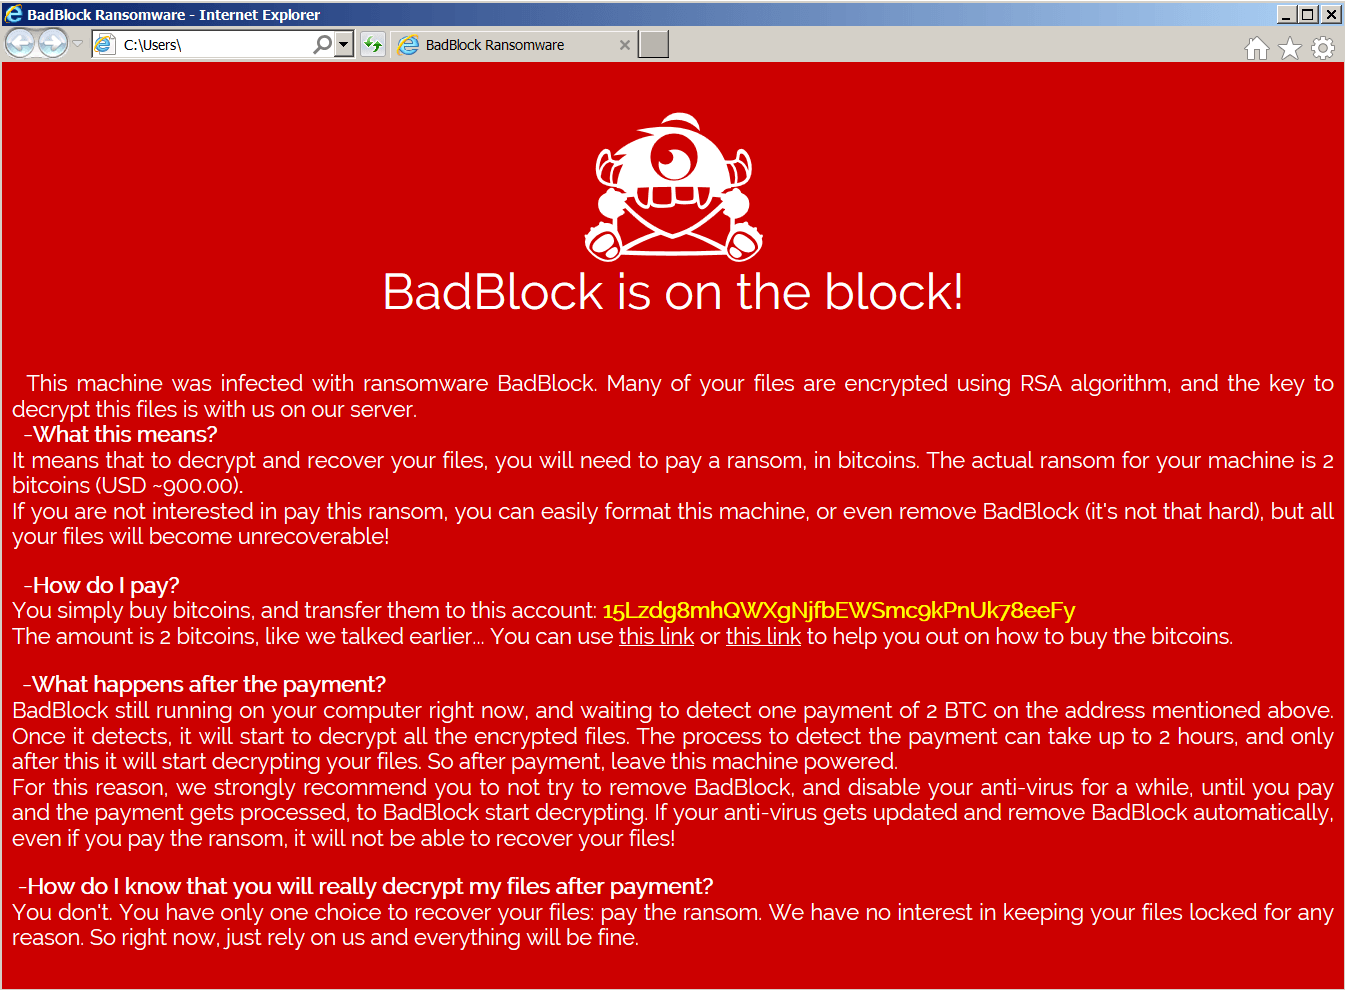
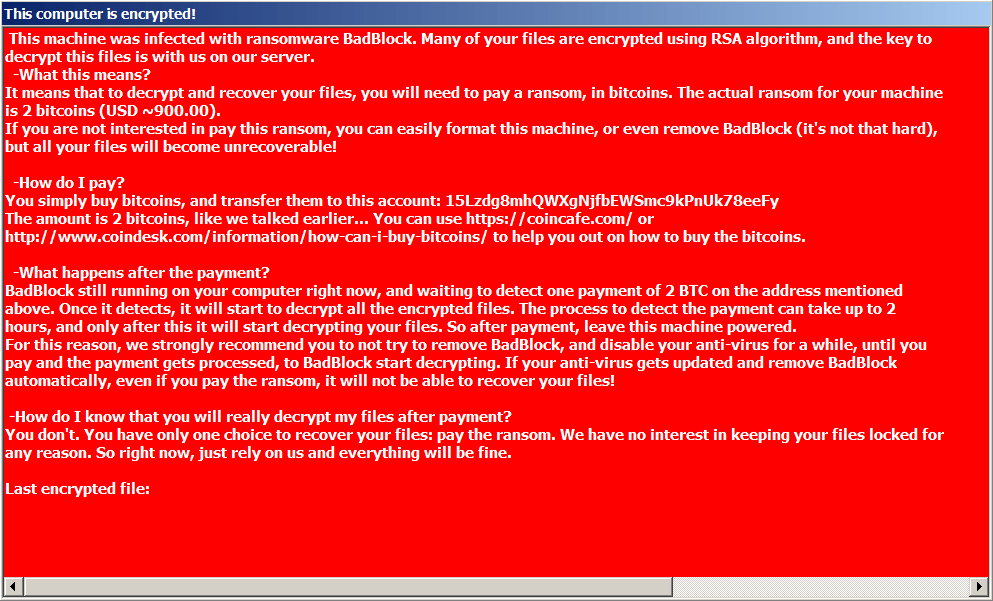
Коли файли зашифровано, програма BadBlock відображає одне з таких повідомлень (з файлу з іменем Help Decrypt.html):
Якщо ваші файли зашифровано програмою BadBlock, натисніть тут, щоб завантажити безкоштовний засіб для усунення цієї проблеми:
Bart
Bart — це програма-вимагач, уперше помічена наприкінці червня 2016 р. Далі наведено ознаки зараження.
Зміни в назві файлу.
Програма Bart додає наприкінці імен файлів розширення .bart.zip. (Наприклад, файл Thesis.doc називатиметься Thesis.docx.bart.zip.) Це зашифровані архіви ZIP, у яких зберігаються оригінали файлів.
Вимога викупу
Коли файли зашифровано, програма Bart змінює фонове зображення робочого стола на одне з наведених нижче. Про зараження комп’ютера програмою Bart свідчить також текст на цьому зображенні. Він міститься у файлах на робочому столі з іменами recover.bmp та recover.txt.
Якщо ваші файли зашифровано програмою Bart, клацніть тут, щоб завантажити безкоштовну програму для усунення цієї проблеми.
Подяка. Дякуємо Петеру Конраду (Peter Conrad), що створив PkCrack, який надав нам дозвіл на використання своєї бібліотеки в засобі дешифрування Bart.
BigBobRoss
BigBobRoss використовує алгоритм AES128 для шифрування файлів користувача. Зашифровані файли отримують нове розширення «.obfuscated», додане наприкінці імені файлу.
Зміни в назві файлу.
Програма-вимагач додає таке розширення: .obfuscated.
foobar.doc -> foobar.doc.obfuscated
document.dat -> document.dat.obfuscated
document.xls -> document.xls.obfuscated
foobar.bmp -> foobar.bmp.obfuscated
Вимога викупу
Програма-вимагач також створює в кожній папці текстовий файл з іменем «Read Me.txt». Вміст файлу показано нижче.
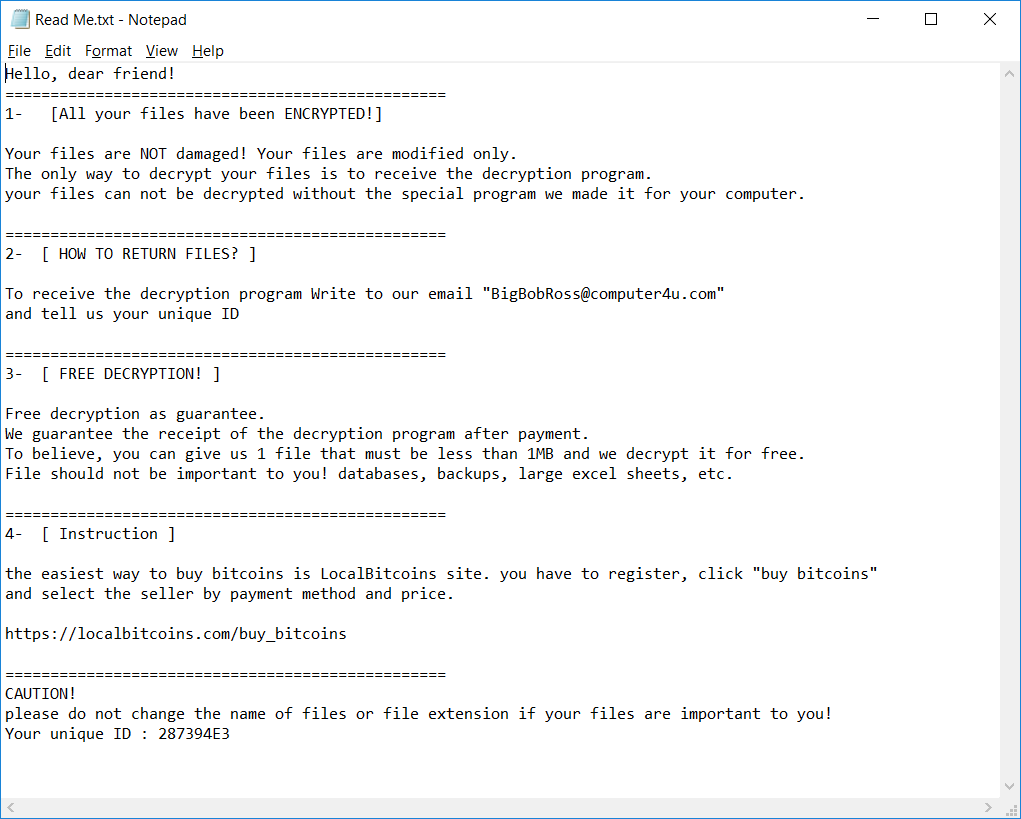
BTCWare
BTCWare — це програма-вимагач, вперше помічена в березні 2017 року. Відтоді помічено п’ять варіантів, які відрізняються розширенням зашифрованих файлів. Програма-вимагач використовує два різних методи шифрування: RC4 й AES 192.
Зміни в назві файлу.
Назви зашифрованих файлів мають такий формат:
foobar.docx.[sql772@aol.com].theva;
foobar.docx.[no.xop@protonmail.ch].cryptobyte;
foobar.bmp.[no.btc@protonmail.ch].cryptowin;
foobar.bmp.[no.btcw@protonmail.ch].btcware;
foobar.docx.onyon.
Крім того, на комп’ютері можна знайти один із таких файлів:
Key.dat у %USERPROFILE%\Desktop;
1.bmp у %USERPROFILE%\AppData\Roaming;
#_README_#.inf або !#_DECRYPT_#!.inf у кожній папці з принаймні одним зашифрованим файлом.
Вимога викупу
Після шифрування файлів фон робочого стола змінюється на такий:
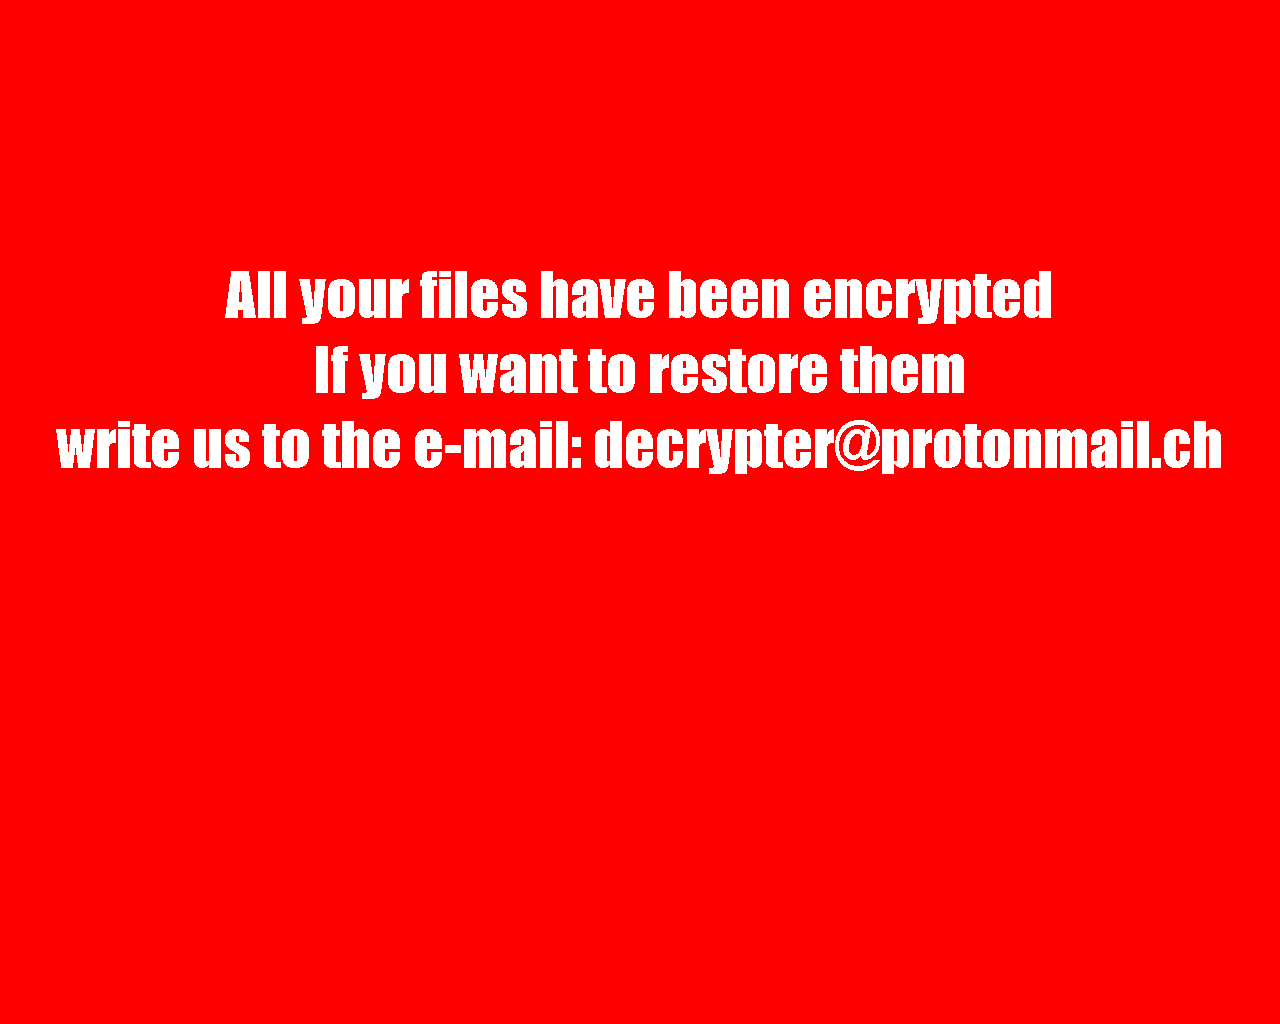
Можна також побачити одне з таких повідомлень про викуп:
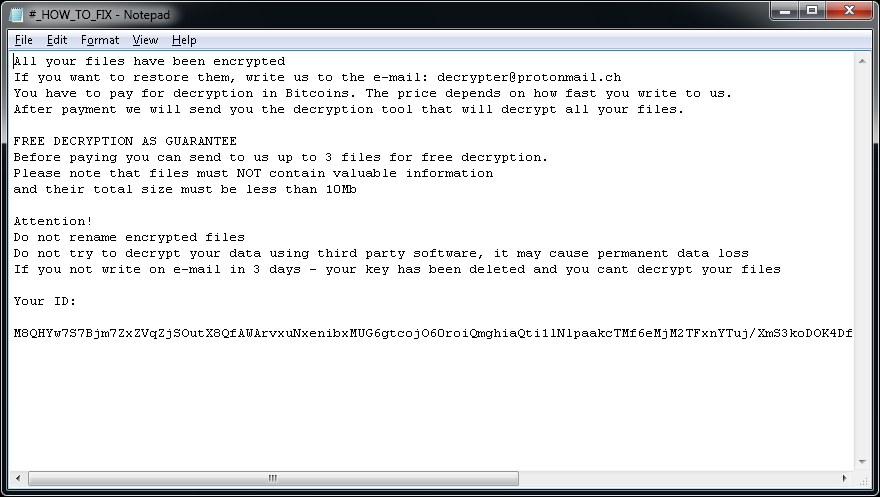
Crypt888
Crypt888 (або Mircop) — це програма-вимагач, уперше помічена в червні 2016 р. Далі наведено ознаки зараження.
Зміни в назві файлу.
Програма Crypt888 додає Lock. на початку імен файлів. (Наприклад, файл Thesis.doc називатиметься Lock.Thesis.doc.)
Вимога викупу
Коли файли зашифровано, програма Crypt888 змінює фонове зображення робочого стола на одне з таких:
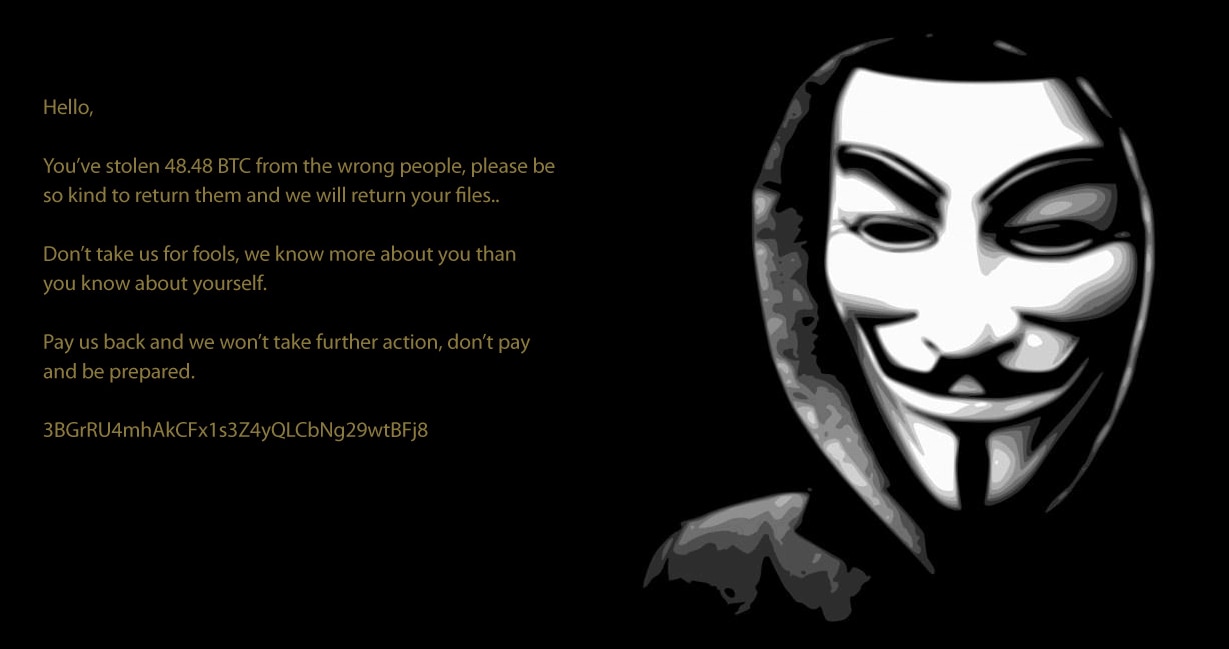
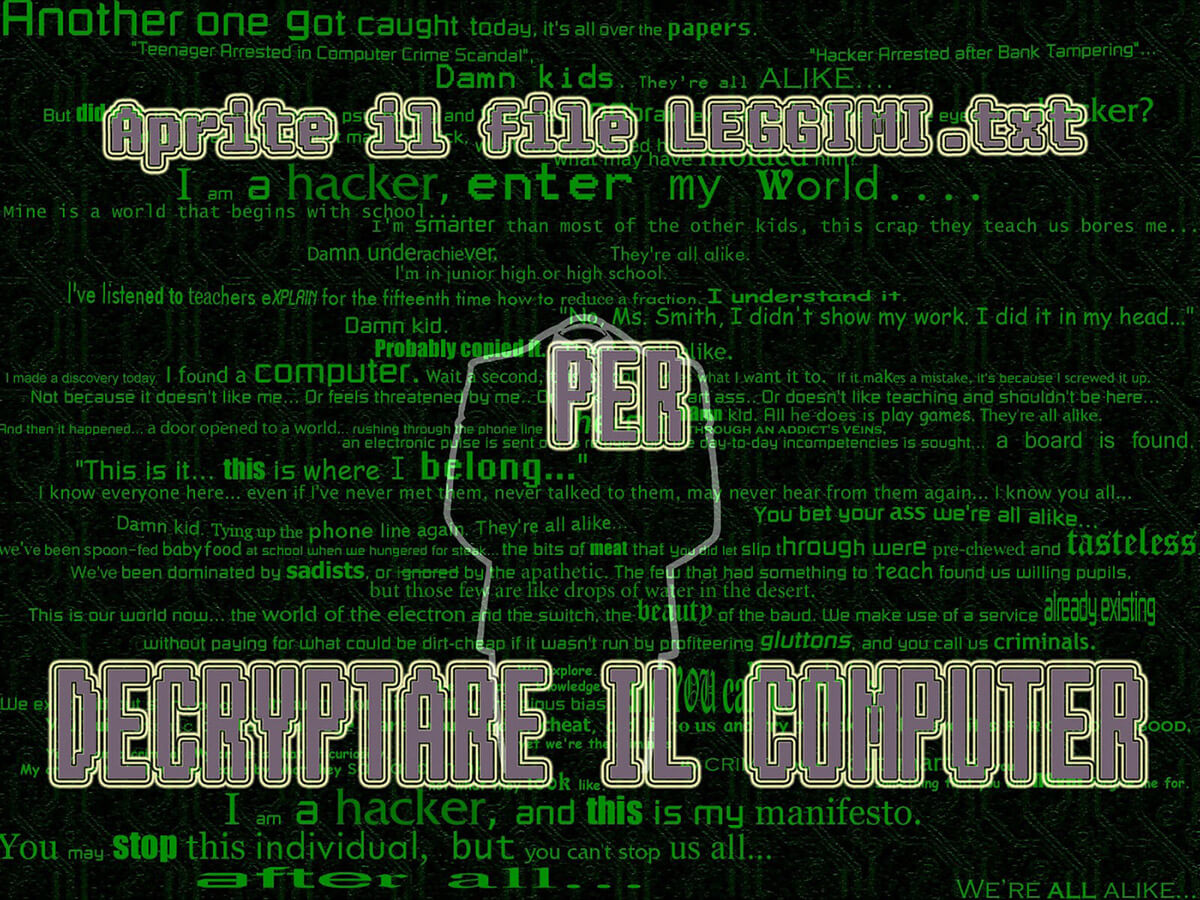
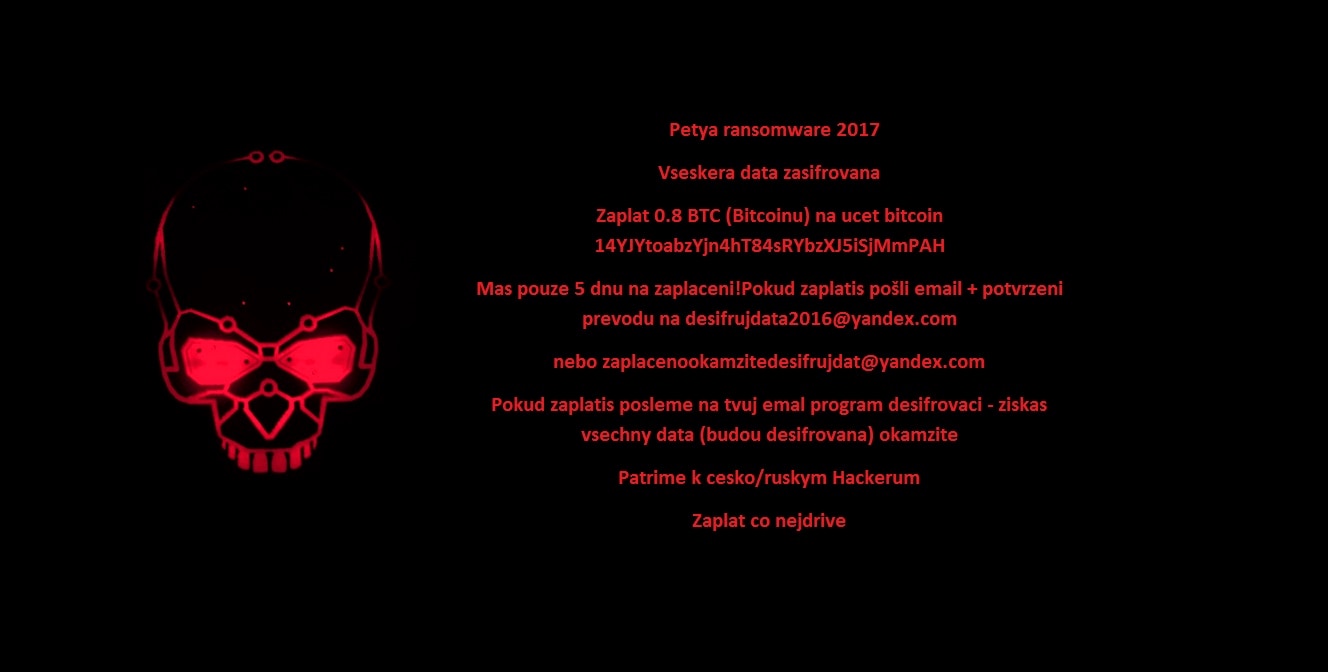
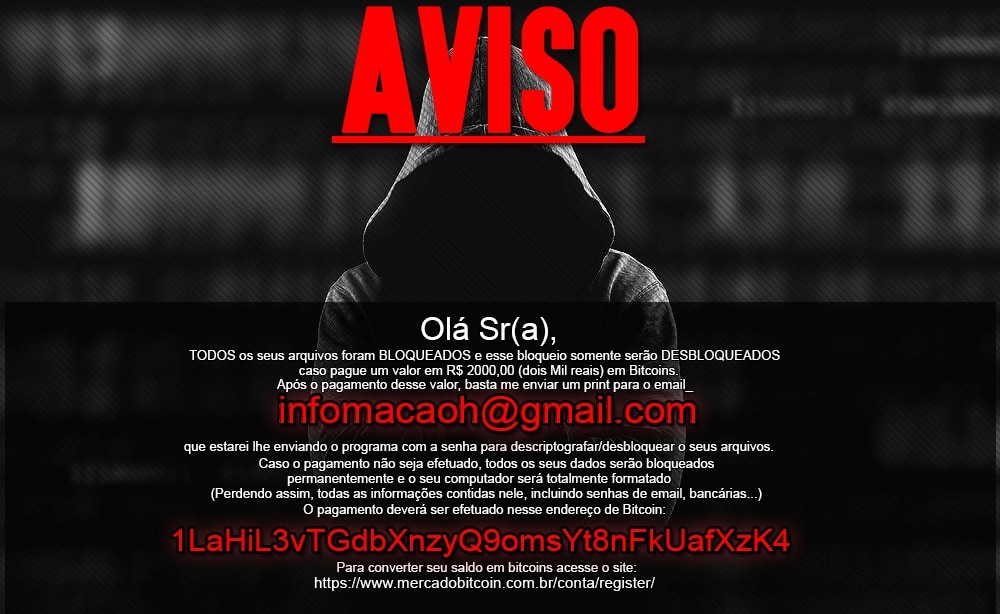
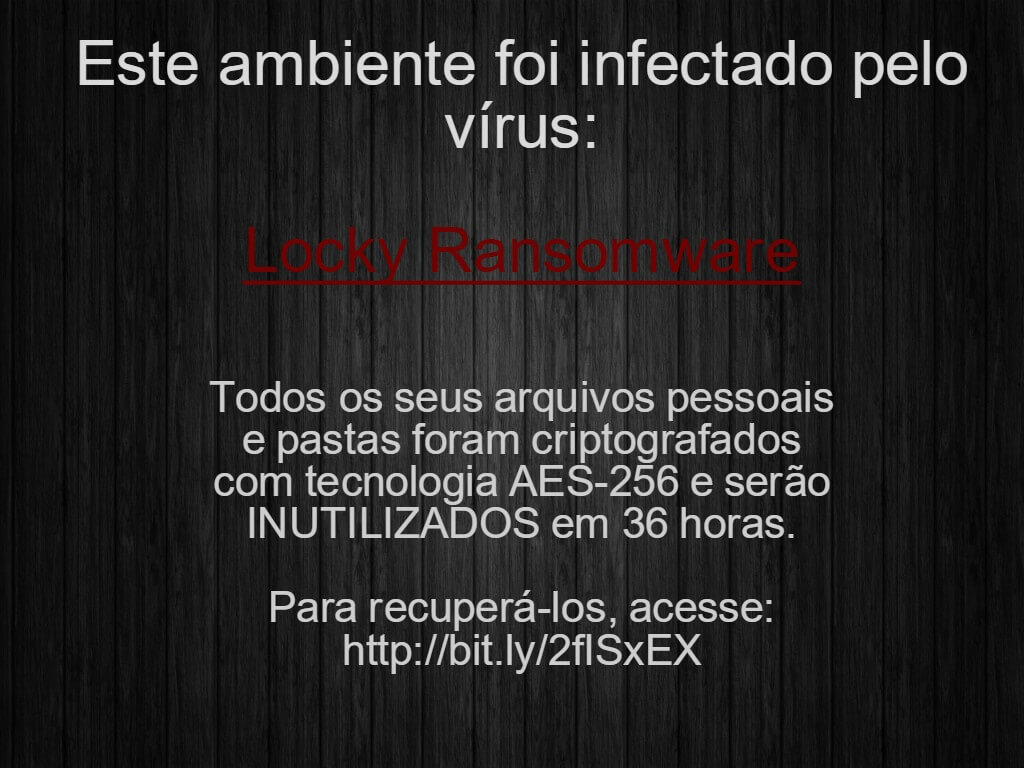
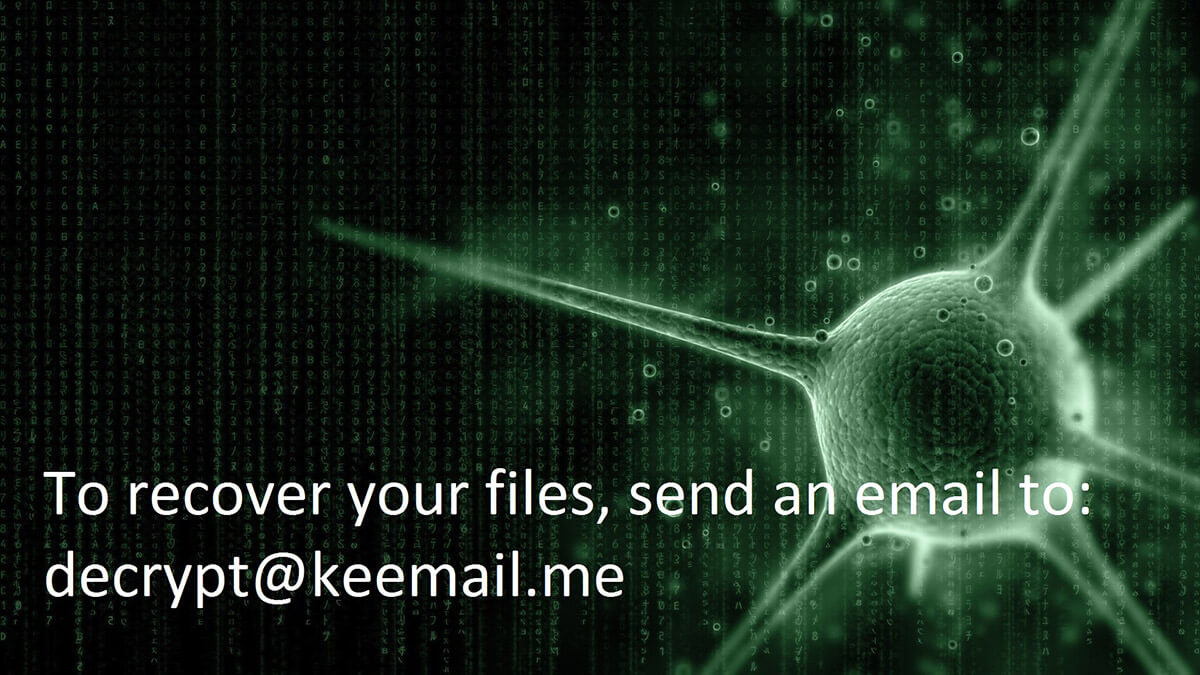
Якщо ваші файли зашифровано програмою Crypt888, клацніть тут, щоб завантажити безкоштовну програму для усунення цієї проблеми.
CryptoMix (автономна версія)
CryptoMix (або CryptFile2 чи Zeta) — це програма-вимагач, вперше помічена в березні 2016 року. На початку 2017 року з’явився новий варіант CryptoMix під назвою CryptoShield. Обидва варіанти використовують метод шифрування файлів AES256 у поєднанні з унікальним ключем шифрування, який завантажується з віддаленого сервера. Утім, якщо сервер недоступний або користувач не підключений до інтернету, програма-вимагач зашифрує файли за допомогою фіксованого ключа («офлайн-ключ»).
Важливо! Цей засіб дешифрування сумісний тільки з файлами, зашифрованими за допомогою офлайн-ключа. Якщо файли не було зашифровано за допомогою офлайн-ключа, наш засіб не зможе відновити файли та модифікувати їх.
Оновлення від 21.07.2017. Засіб для дешифрування оновлено. Тепер він працює з версією Mole.
Зміни в назві файлу.
Зашифровані файли матимуть такі розширення: .CRYPTOSHIELD, .rdmk, .lesli, .scl, .code, .rmd, .rscl або .MOLE.
Вимога викупу
Коли файли зашифровано, на комп’ютері можна знайти такі файли:
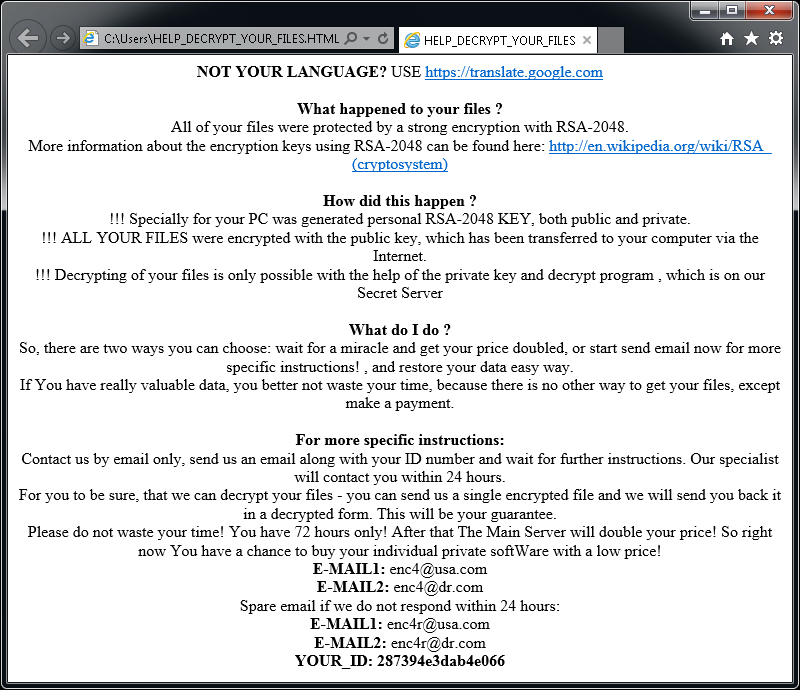
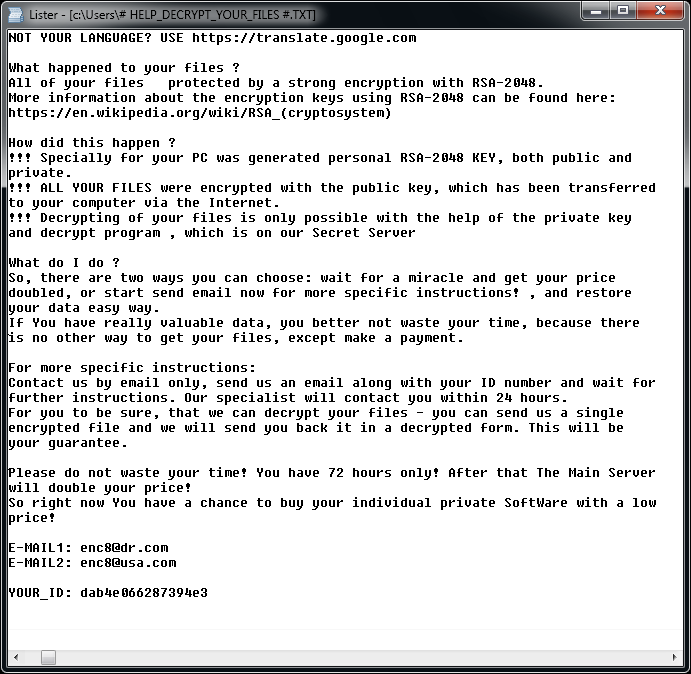
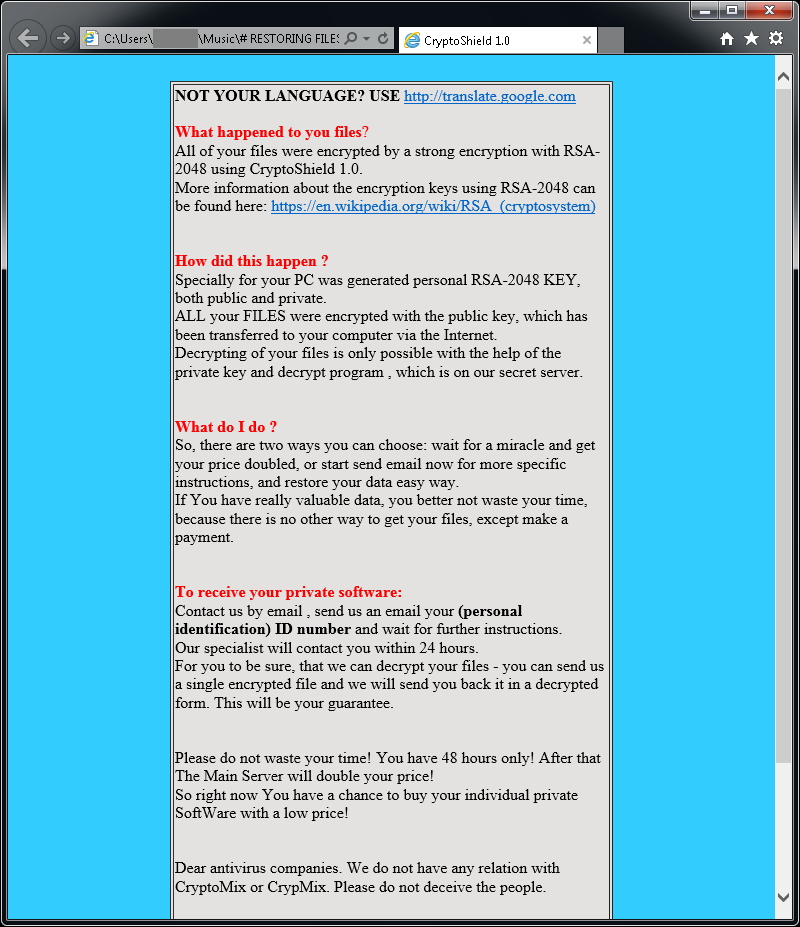
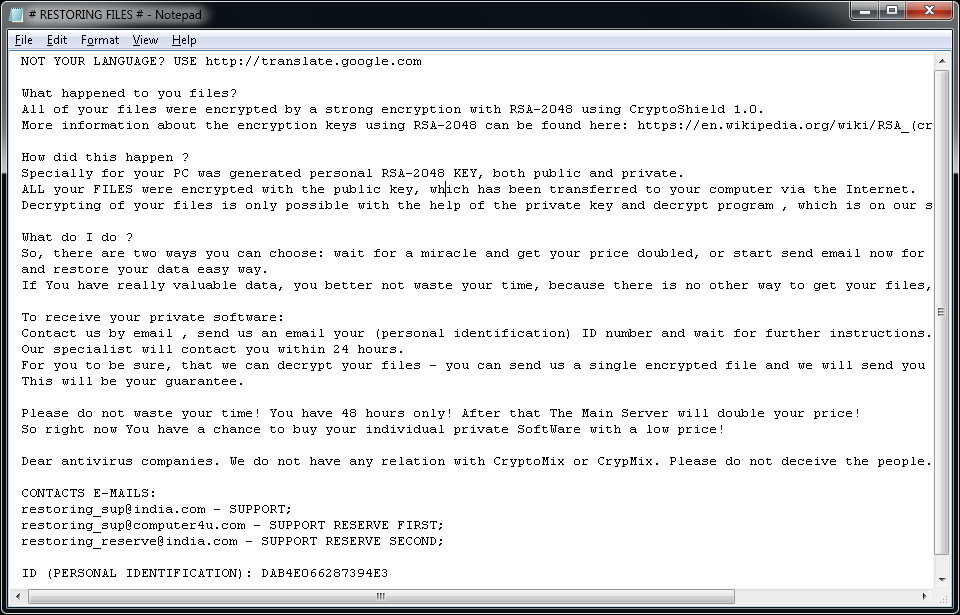
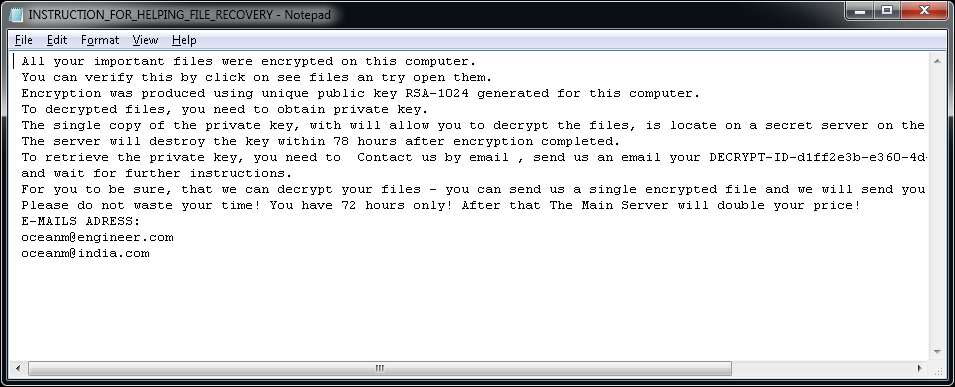
Якщо ваші файли зашифровано програмою CryptoMix, клацніть тут, щоб завантажити безкоштовну програму для виправлення.
CrySiS
CrySiS (або JohnyCryptor, Virus-Encode, Aura, Dharma) — це одна з програм-вимагачів, уперше помічена у вересні 2015 року. Вона використовує алгоритм AES-256 у поєднанні з асиметричним шифруванням RSA-1024.
Зміни в назві файлу.
Зашифровані файли можуть мати різні розширення, як-от:
.johnycryptor@hackermail.com.xtbl;
.ecovector2@aol.com.xtbl;
.systemdown@india.com.xtbl;
.Vegclass@aol.com.xtbl;
.{milarepa.lotos@aol.com}.CrySiS;
.{Greg_blood@india.com}.xtbl;
.{savepanda@india.com}.xtbl;
.{arzamass7@163.com}.xtbl;
.{3angle@india.com}.dharma;
.{tombit@india.com}.dharma;
.wallet.
Вимога викупу
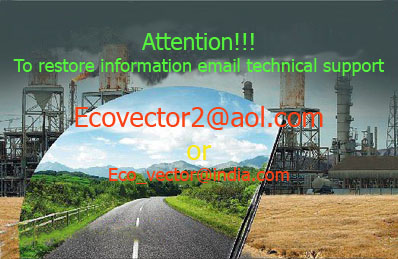
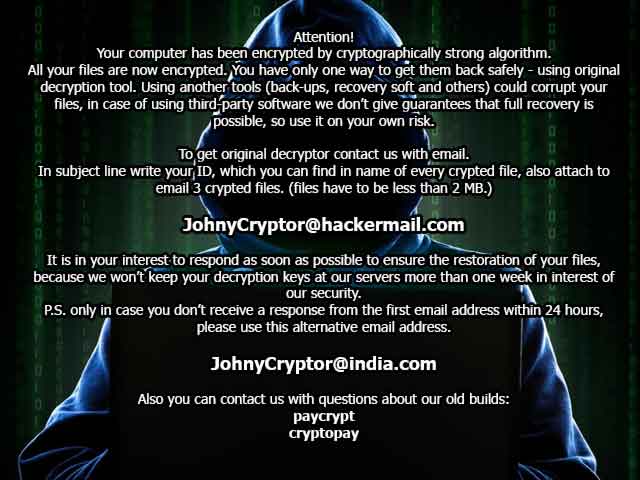
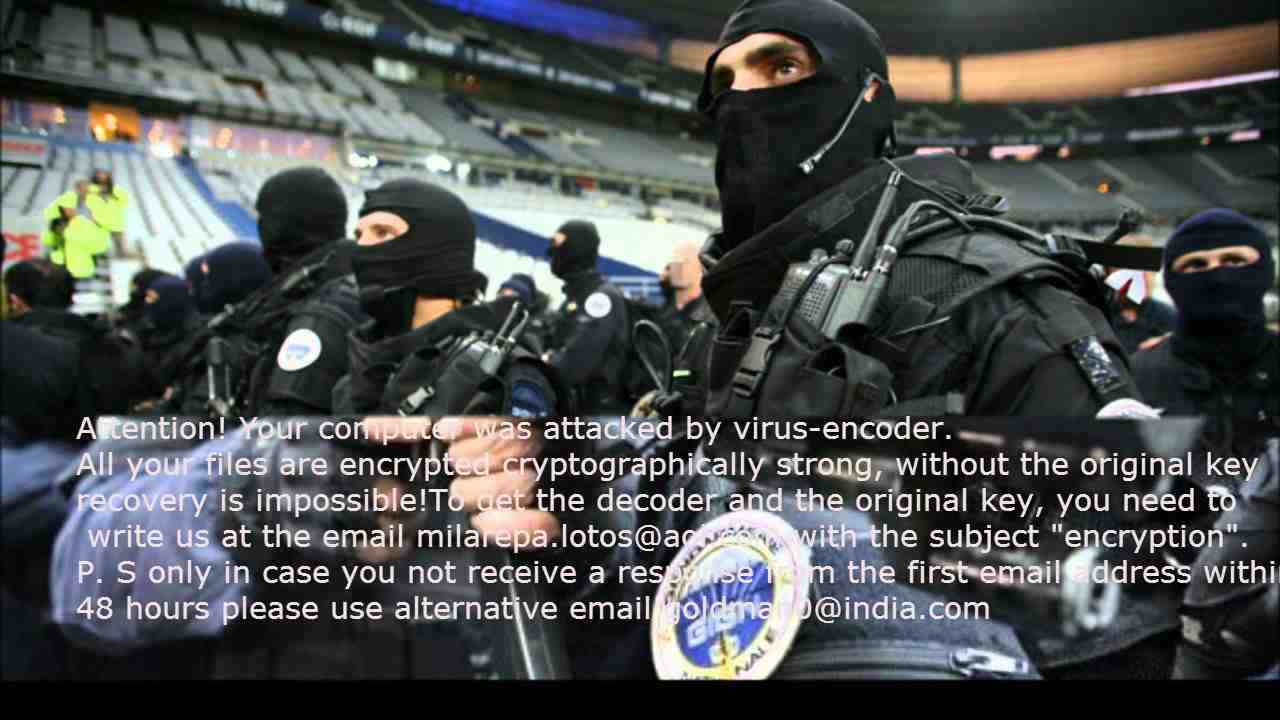
Коли файли зашифровано, з’являється одне із зазначених далі повідомлень. Повідомлення міститься у файлі «Decryption instructions.txt», «Decryptions instructions.txt», «README.txt», «Readme to restore your files.txt» або «HOW TO DECRYPT YOUR DATA.txt» на робочому столі користувача. Фонове зображення робочого стола також змінюється на одне з наведених нижче.
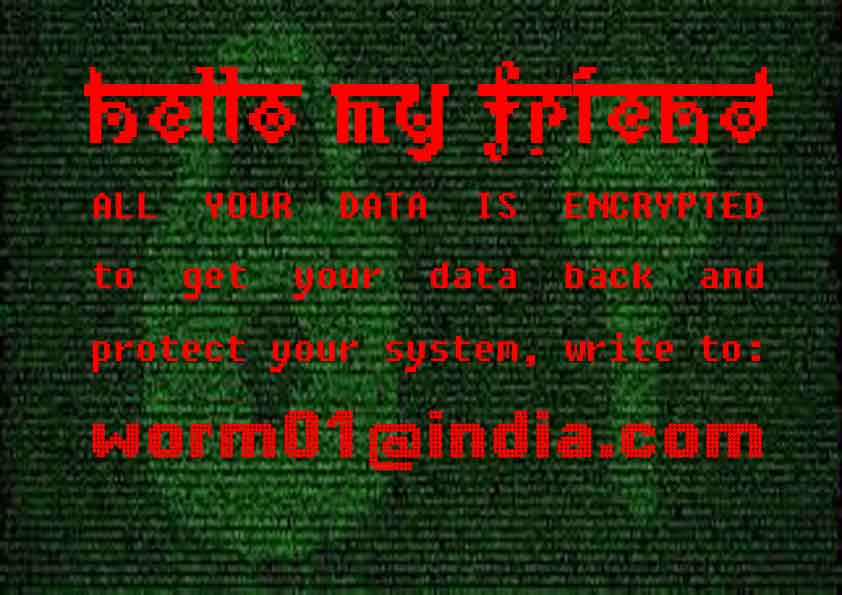
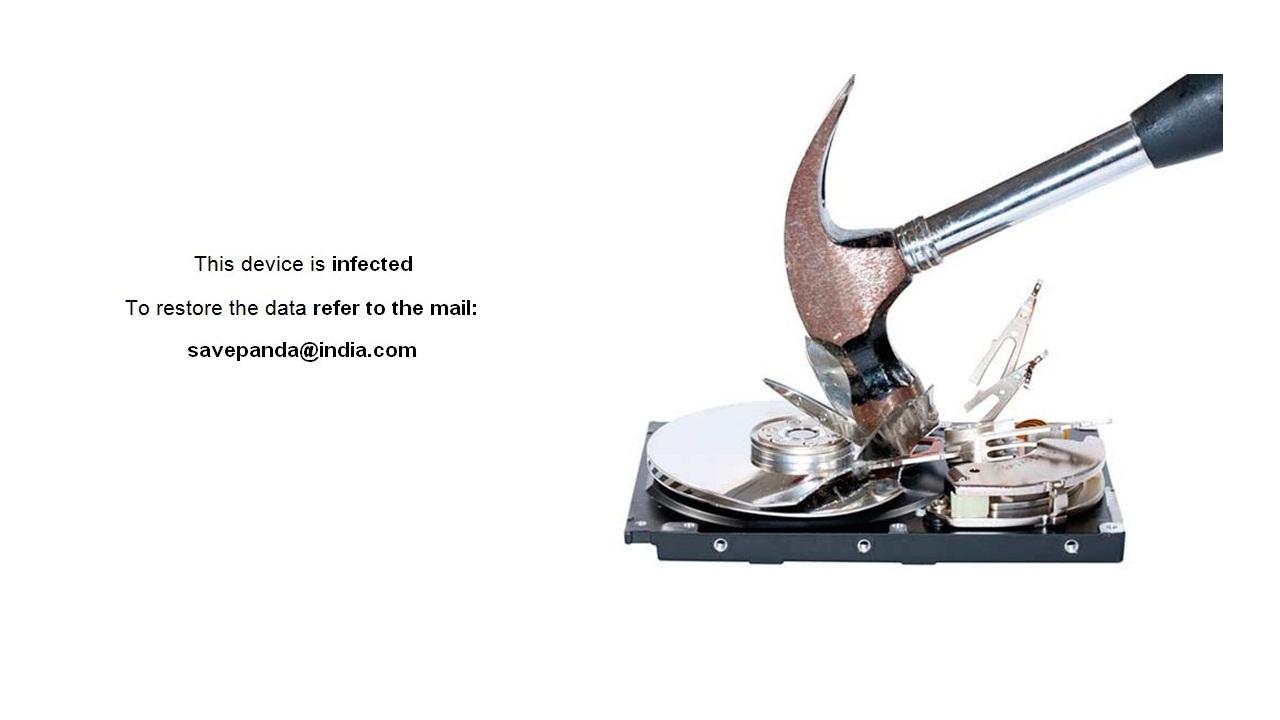
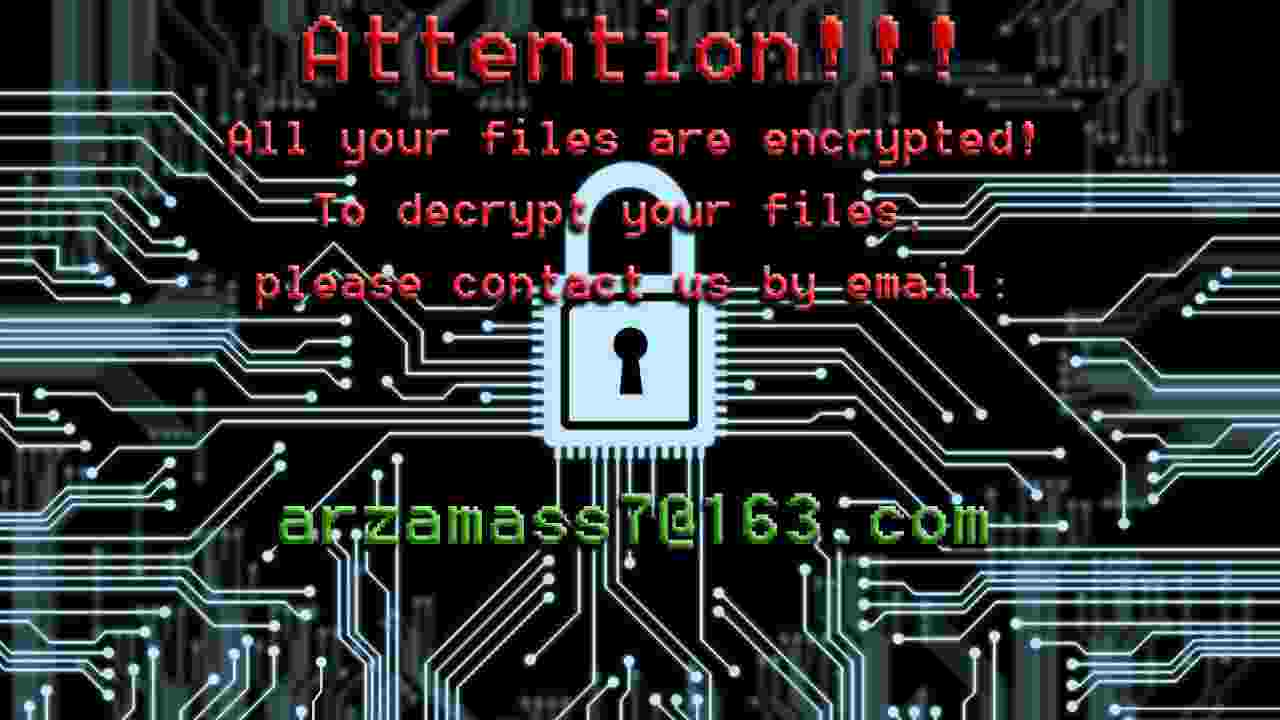
Якщо ваші файли зашифровано програмою CrySiS, натисніть тут, щоб завантажити безкоштовний засіб для усунення цієї проблеми:
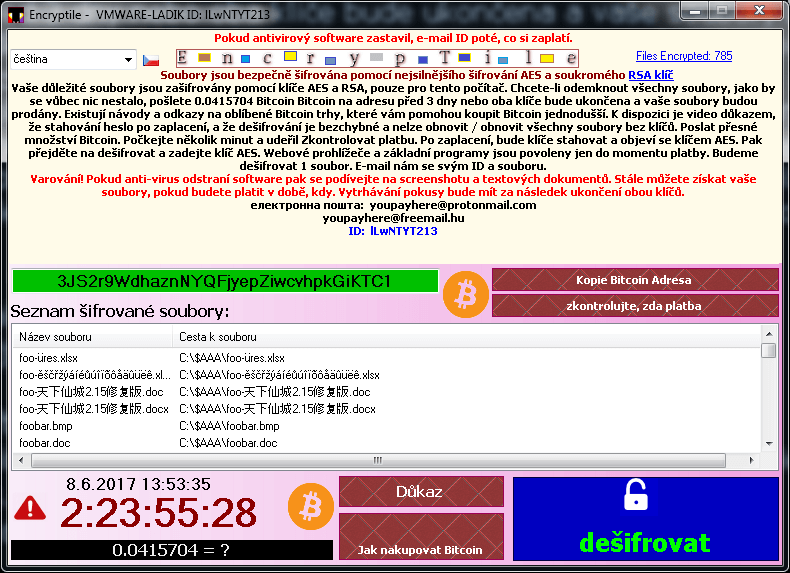
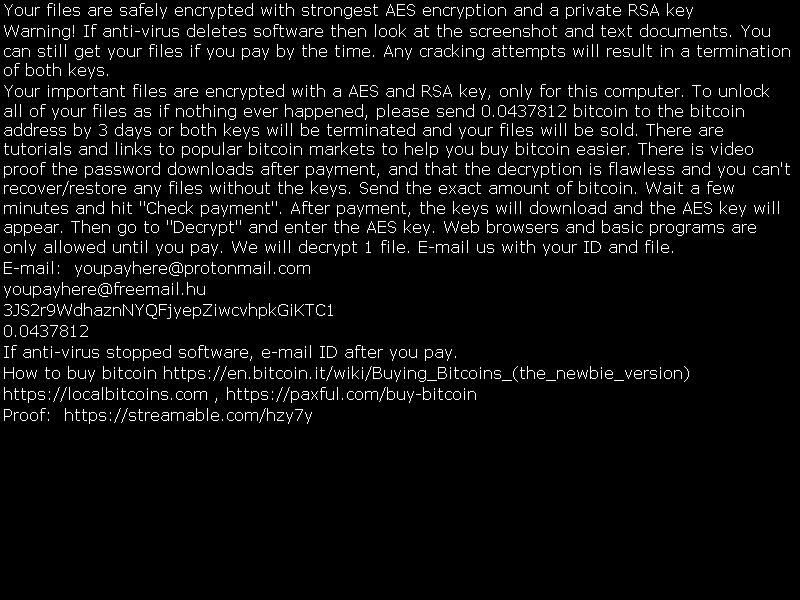
EncrypTile
EncrypTile — програма-вимагач, уперше помічена в листопаді 2016 року. За півроку ми зіткнулись із кінцевою версією цієї програми-вимагача. Вона використовує шифрування AES-128 за допомогою єдиного ключа для певного ПК і користувача.
Зміни в назві файлу.
Програма-вимагач додає до назви файлу слово «encrypTile»:
foobar.doc -> foobar.docEncrypTile.doc;
foobar3 -> foobar3EncrypTile.
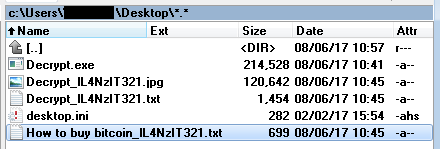
Програма-вимагач також створює на робочому столі чотири нових файли. Їхні назви локалізуються. Далі наведено варіант англійською мовою.
Вимога викупу
Як запустити дешифратор
Під час своєї роботи програма-вимагач активно перешкоджає запуску користувачем будь-яких засобів, які потенційно можуть її видалити. Детальні інструкції із запуску дешифратора, якщо на комп’ютері працює програма-вимагач, див. в публікації в блозі.
FindZip
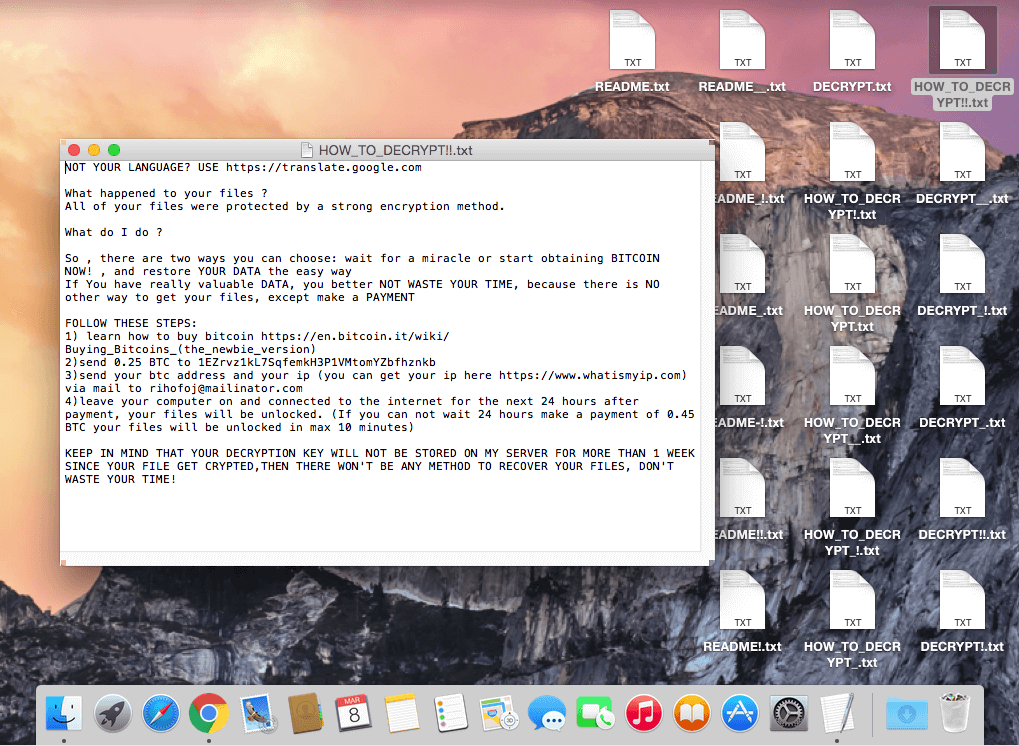
FindZip — одна з програм-вимагачів, уперше помічена в кінці лютого 2017 року. Ця програма-вимагач застосовується для Mac OS X (версії 10.11 або новішої). Шифрування побудовано на створені файлів ZIP. Кожен зашифрований файл — це ZIP-архів із вихідним документом.
Зміни в назві файлу.
Зашифровані файли мають розширення .crypt.
Вимога викупу
Після шифрування файлів на робочому столі з’являється кілька нових файлів із назвами на кшталт DECRYPT.txt, HOW_TO_DECRYPT.txt, README.txt. Вони однакові та містять таке текстове повідомлення:
Особливість. Оскільки дешифратори AVAST — програми для ОС Windows, для Mac необхідно встановити емулятор (WINE, CrossOver). Докладніші відомості див. в нашій публікації в блозі.
Якщо ваші файли зашифровано програмою Globe, клацніть тут, щоб завантажити безкоштовну програму для усунення проблеми.
Fonix
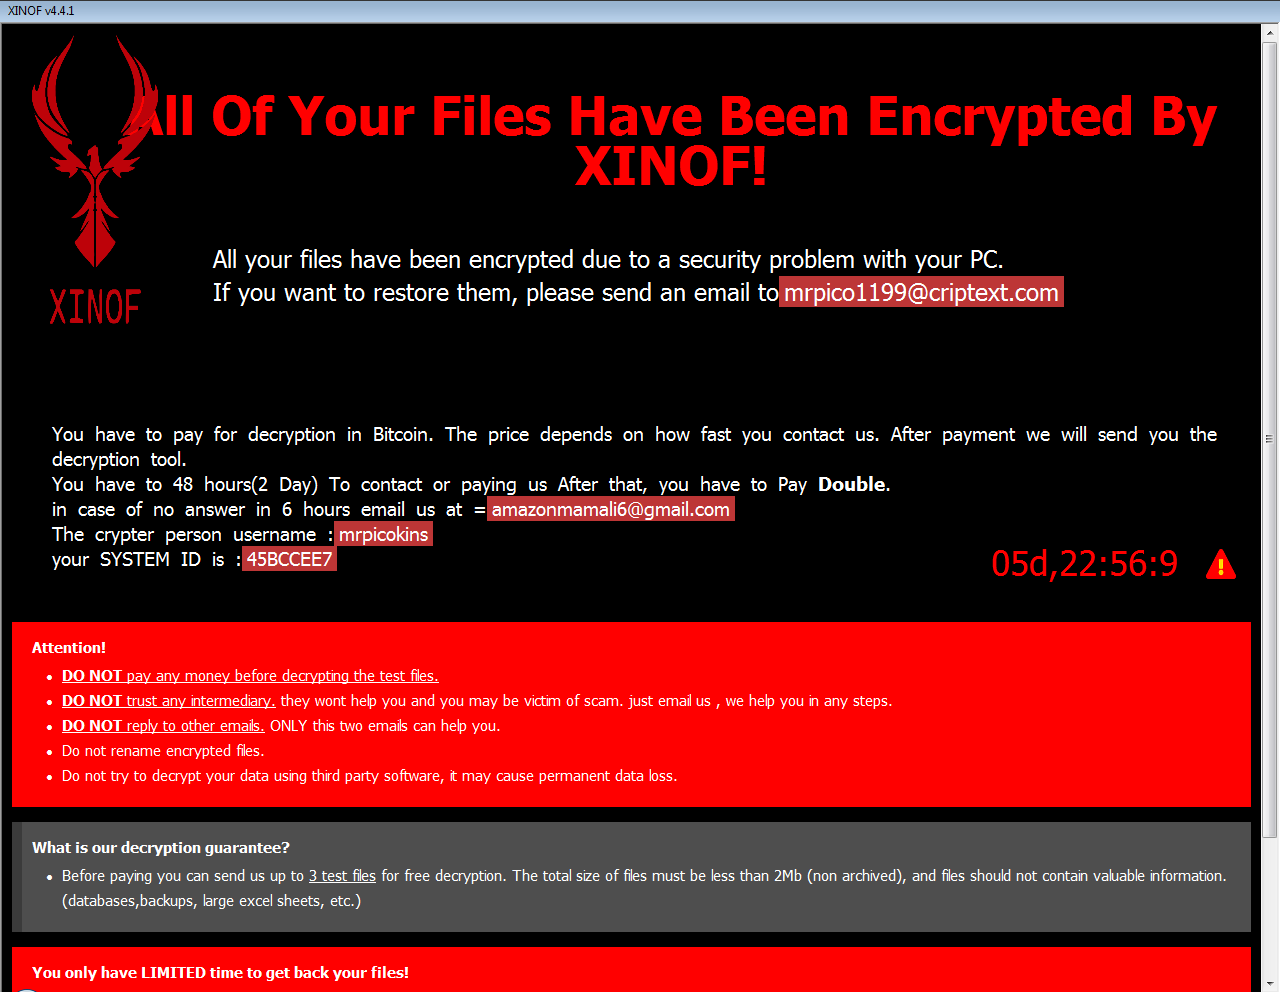
Програма-вимагач Fonix поширювалася з червня 2020 р. Вона написана на C++ і використовує схему шифрування з трьома ключами (основний ключ RSA-4096, ключ сеансу RSA-2048, 256-розрядний ключ файлу для шифрування SALSA/ChaCha). У лютому 2021 р. розробники цієї програми-вимагача припинили свою діяльність та опублікували основний ключ RSA, за допомогою якого можна безкоштовно дешифрувати файли.
Зміни в назві файлу.
Зашифровані файли матимуть такі розширення:
.FONIX;
.XINOF.
Вимога викупу
Зашифрувавши файли на пристрої, програма-вимагач відображає такий екран:
Якщо ваші файли зашифровано програмою Fonix, клацніть тут, щоб завантажити безкоштовний засіб для усунення проблеми.
GandCrab
GandCrab — одна з найпоширеніших програм-вимагачів у 2018 році. 17 жовтня 2018 року її розробники опублікували 997 ключів для жертв із Сирії. Крім того, у липні 2018 р. ФБР опублікувало основні ключі дешифрування для версій 4-5.2. Ця версія дешифратора використовує всі ці ключі й може безкоштовно дешифрувати файли.
Зміни в назві файлу.
Програма-вимагач додає кілька файлових розширень:
.GDCB;
.CRAB;
.KRAB;
.%RandomLetters%.
foobar.doc -> foobar.doc.GDCB
document.dat -> document.dat.CRAB
document.xls -> document.xls.KRAB
foobar.bmp -> foobar.bmp.gcnbo (набір випадкових літер)
Вимога викупу
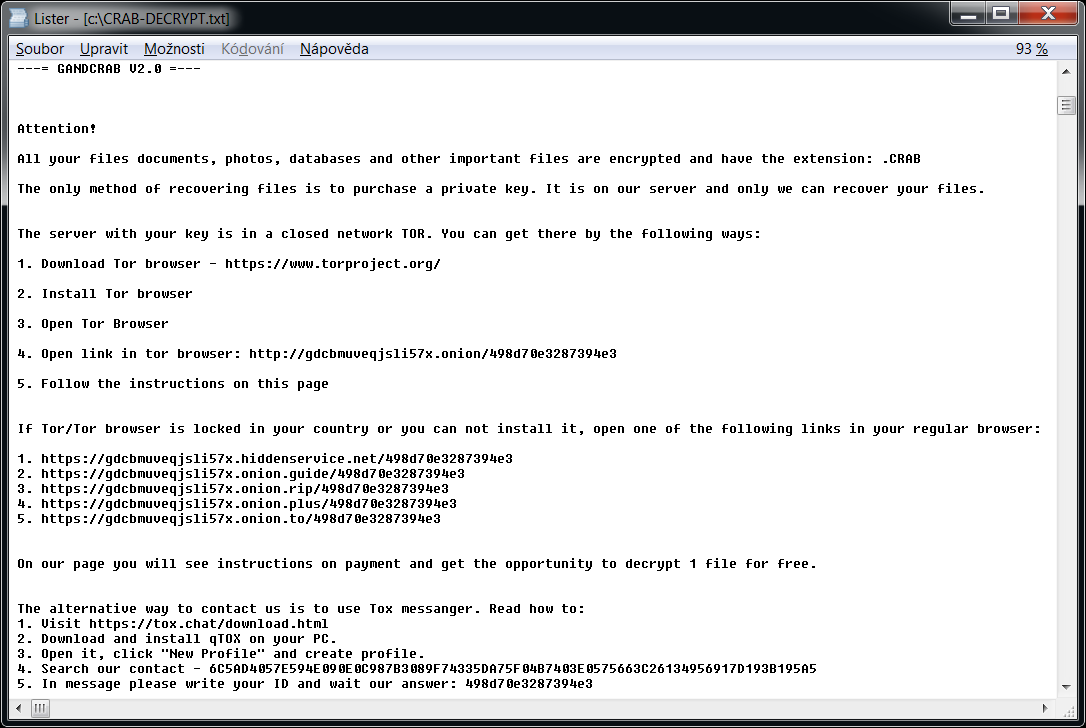
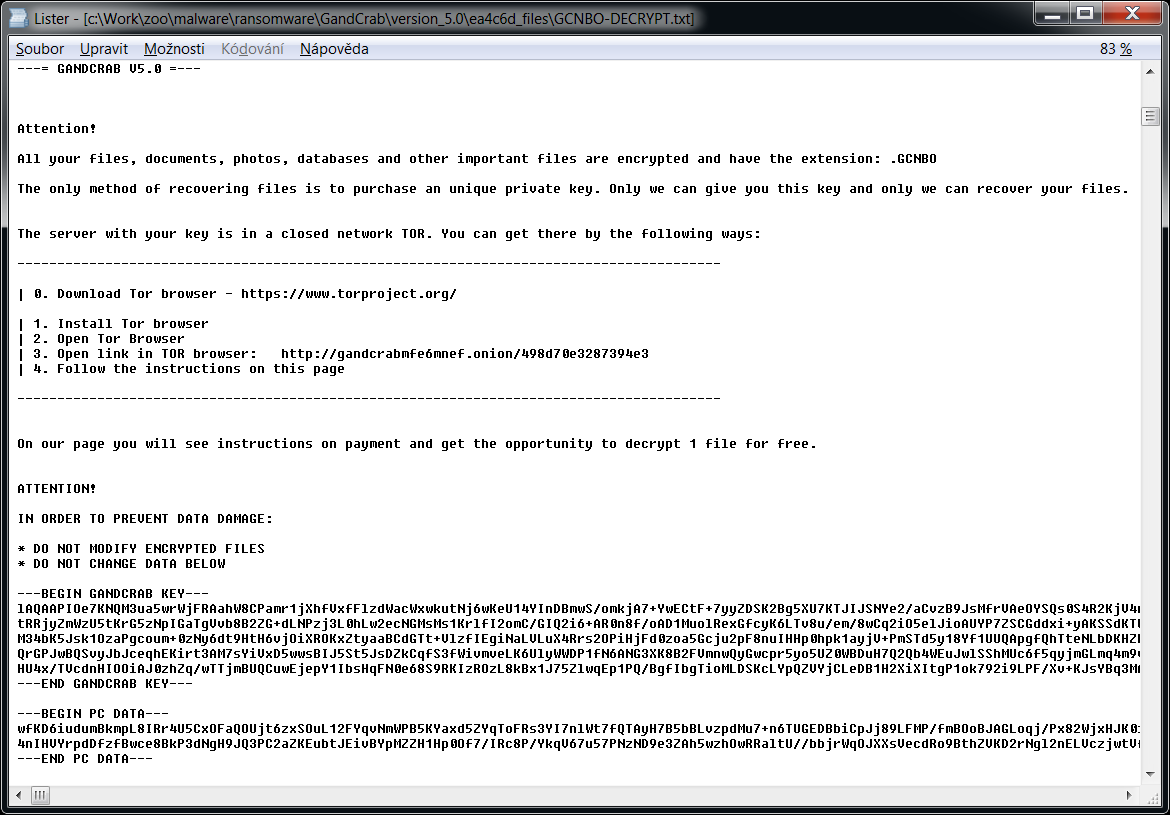
Програма-вимагач також створює в кожній папці текстовий файл із назвою «GDCB-DECRYPT.txt», «CRAB-DECRYPT.txt», «KRAB_DECRYPT.txt», «%RandomLetters%-DECRYPT.txt» або «%RandomLetters%-MANUAL.txt». Вміст файлу показано нижче.
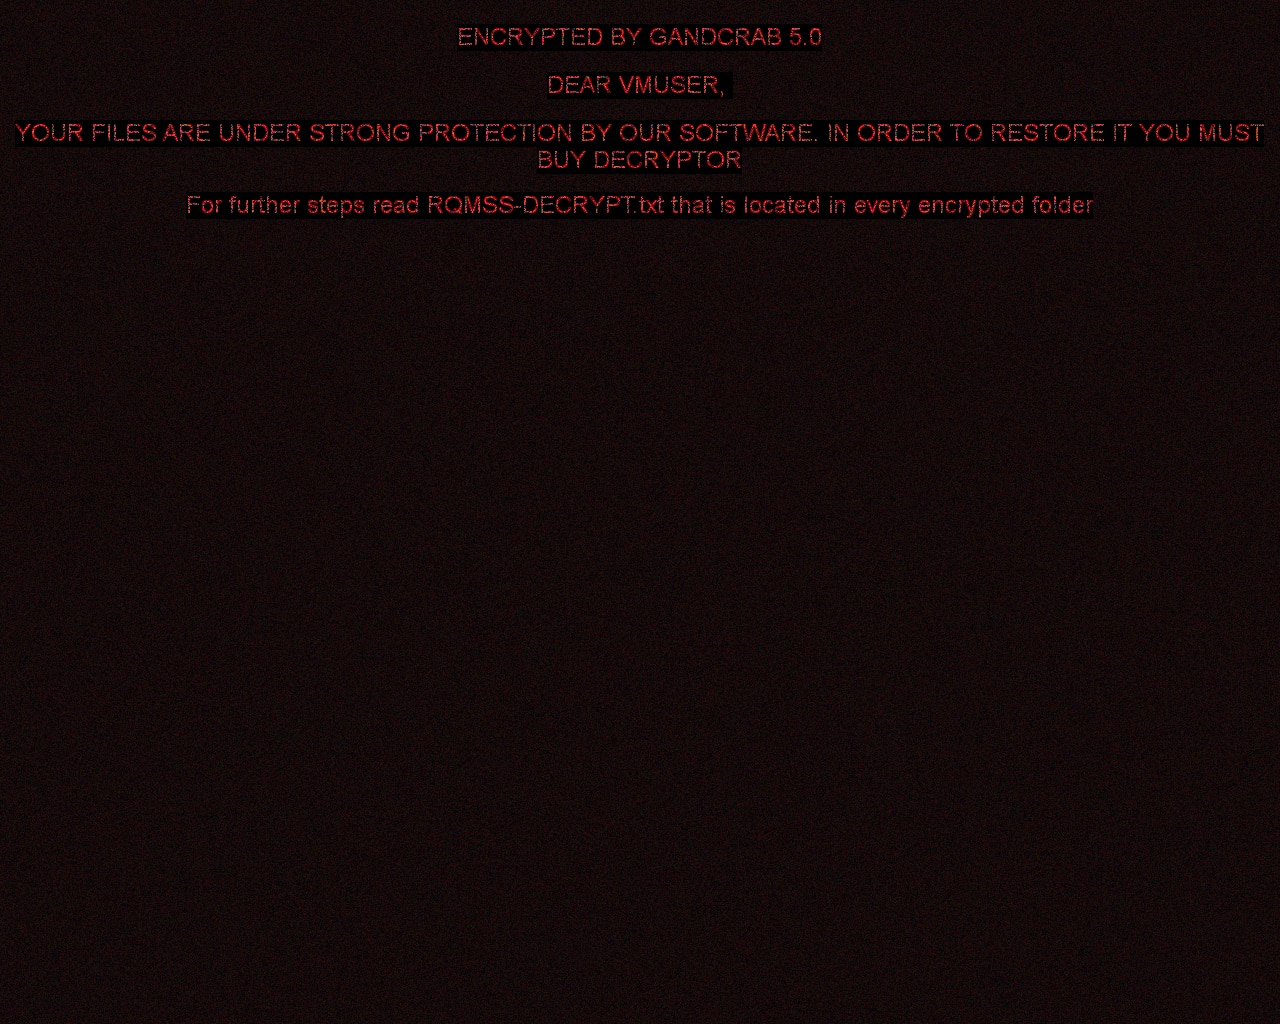
Останні версії програми-вимагача також можуть установлювати таке зображення як фонове для робочого стола користувача:
Globe
Globe — одна з програм-вимагачів, уперше помічена в серпні 2016 року. Залежно від варіанта вона використовує метод шифрування RC4 або Blowfish. Далі наведено ознаки зараження.
Зміни в назві файлу.
Програма Globe додає одне з таких розширень до імені файлу: «.ACRYPT», «.GSupport[0-9]», «.blackblock», «.dll555», «.duhust», «.exploit», «.frozen», «.globe», «.gsupport», «.kyra», «.purged», «.raid[0-9]», «.siri-down@india.com», «.xtbl», «.zendrz», «.zendr[0-9]» або «.hnyear». Крім того, деякі версії програми можуть зашифрувати саме ім’я файлу.
Вимога викупу
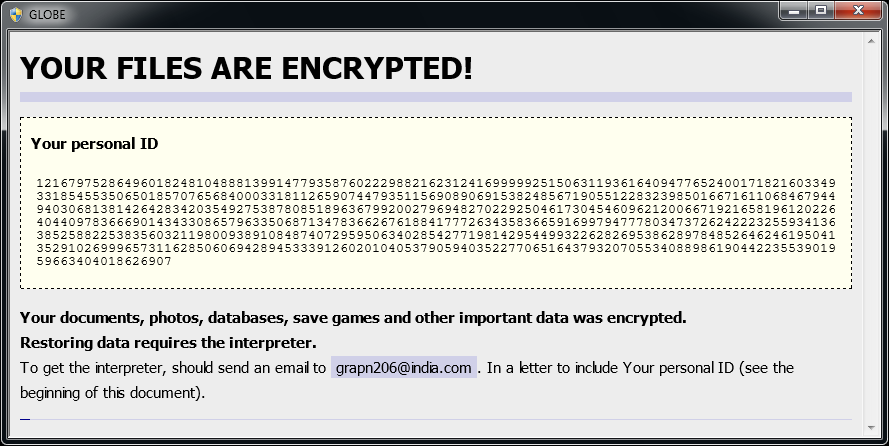
Коли файли зашифровано, з’являється подібне повідомлення, розміщене у файлі «How to restore files.hta» або «Read Me Please.hta»:
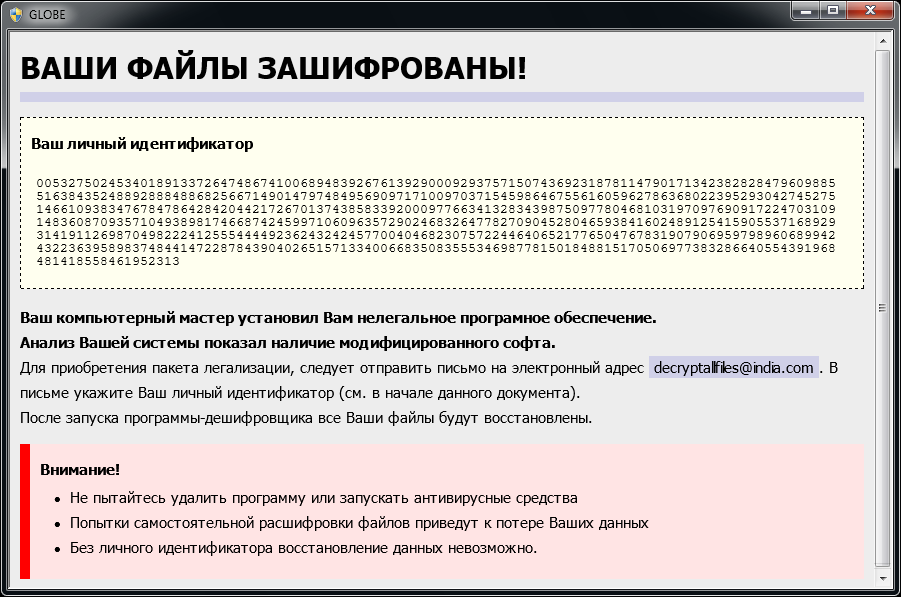
Якщо ваші файли зашифровано програмою Globe, клацніть тут, щоб завантажити безкоштовну програму для усунення проблеми.
HermeticRansom
HermeticRansom — це програма-вимагач, яка використовувалася на початку вторгнення Росії в Україну. Вона написана мовою Go та застосовує для шифрування файлів симетричний шифр AES GCM. Жертви атаки цієї програми-вимагача можуть безкоштовно розшифрувати свої файли.
Зміни в назві файлу.
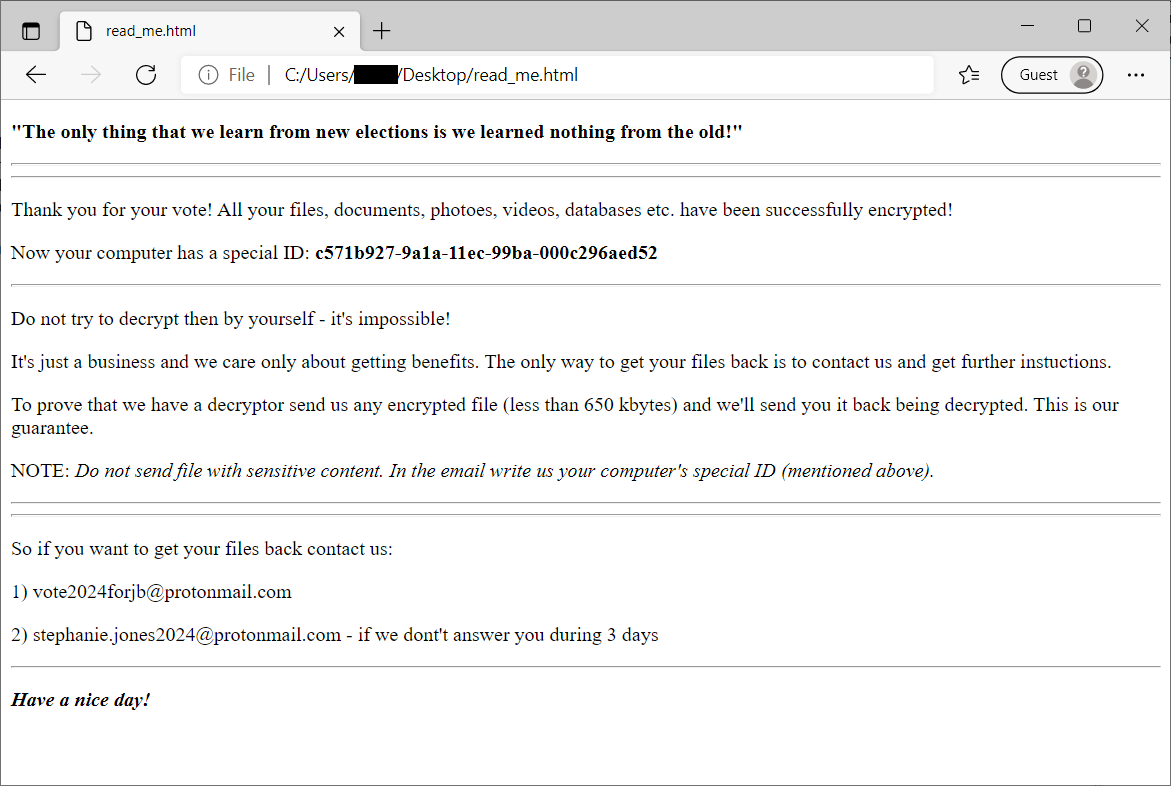
Зашифровані файли можна розпізнати за розширенням .[vote2024forjb@protonmail.com].encryptedJB. Крім того, на робочому столі користувача з’явиться файл з іменем read_me.html (див. зображення нижче).
HiddenTear
HiddenTear — одна з перших програм-вимагачів із відкритим кодом, розміщена на GitHub. Дата її появи — серпень 2015 року. Відтоді шахраї, використовуючи оригінальний початковий код, створили сотні варіантів HiddenTear. HiddenTear використовує метод шифрування AES.
Зміни в назві файлу.
Зашифровані файли матимуть такі розширення (але можливі й інші варіанти): .locked, .34xxx, .bloccato, .BUGSECCCC, .Hollycrypt, .lock, .saeid, .unlockit, .razy, .mecpt, .monstro, .lok, .암호화됨, .8lock8, .fucked, .flyper, .kratos, .krypted, .CAZZO, .doomed.
Вимога викупу
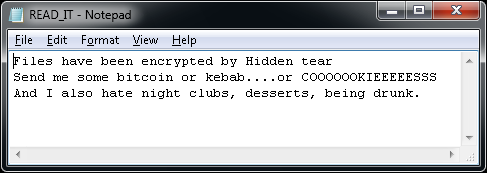
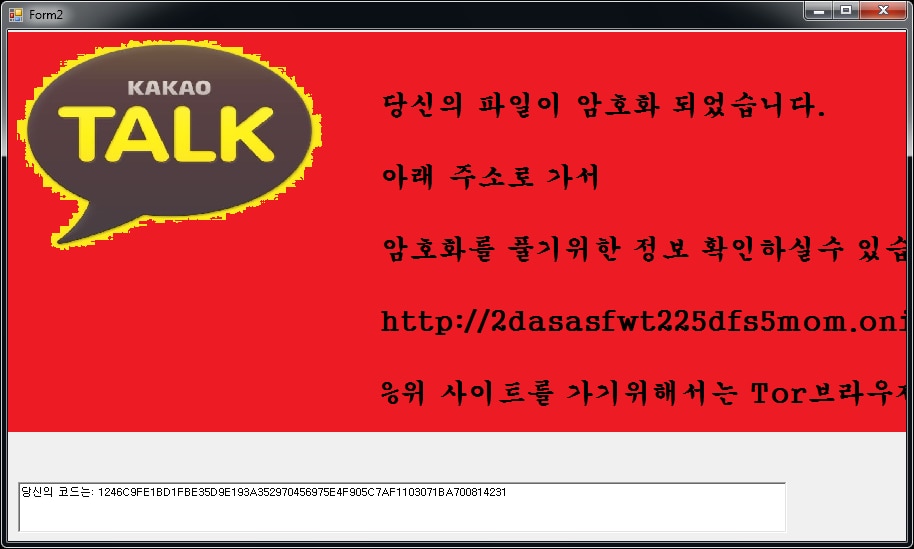
Коли файли зашифровано, на робочому столі користувача з’являється текстовий файл (READ_IT.txt, MSG_FROM_SITULA.txt, DECRYPT_YOUR_FILES.HTML). Різні варіанти також відображають вимогу викупу:
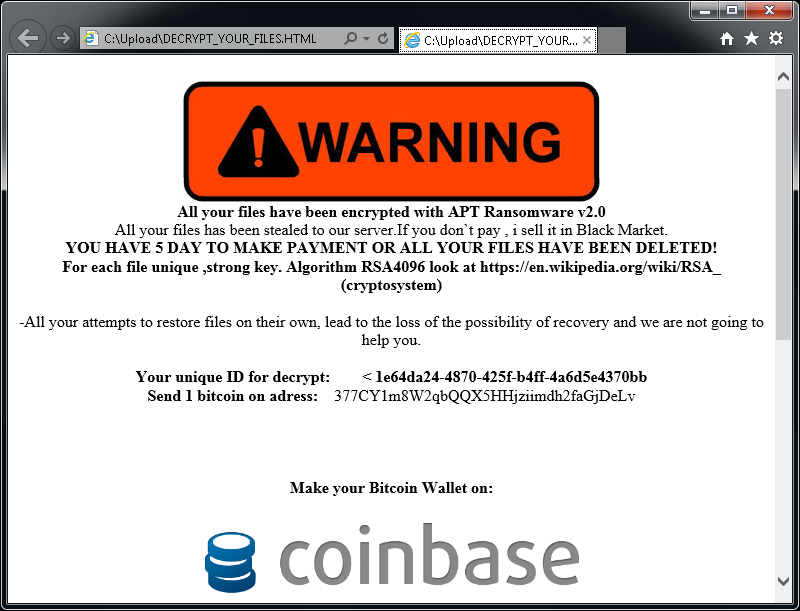
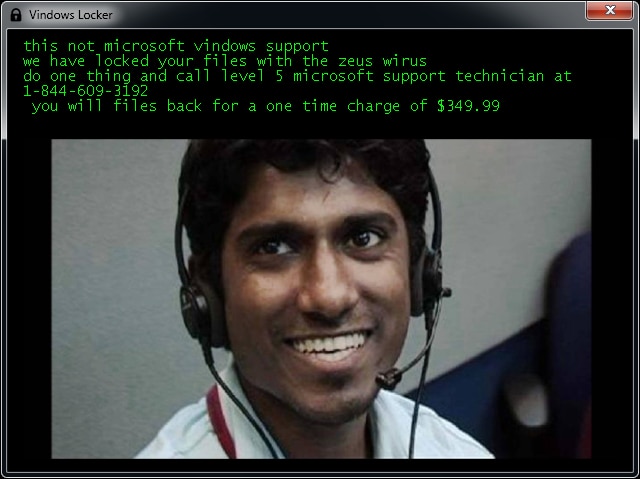
Якщо ваші файли зашифровано програмою HiddenTear, клацніть тут, щоб завантажити безкоштовну програму для виправлення.
Jigsaw
Jigsaw — це одна з програм-вимагачів, вперше помічена в березні 2016 року. Вона отримала свою назву на честь персонажа фільму — серійного вбивці на прізвисько «Пила» (Jigsaw). Деякі варіанти цієї програми використовують зображення вбивці у повідомленні про викуп.
Зміни в назві файлу.
Зашифровані файли матимуть такі розширення: .kkk, .btc, .gws, .J, .encrypted, .porno, .payransom, .pornoransom, .epic, .xyz, .versiegelt, .encrypted, .payb, .pays, .payms, .paymds, .paymts, .paymst, .payrms, .payrmts, .paymrts, .paybtcs, .fun, .hush, .uk-dealer@sigaint.org або .gefickt.
Вимога викупу
Коли файли зашифровано, з’являється один із зазначених екранів:
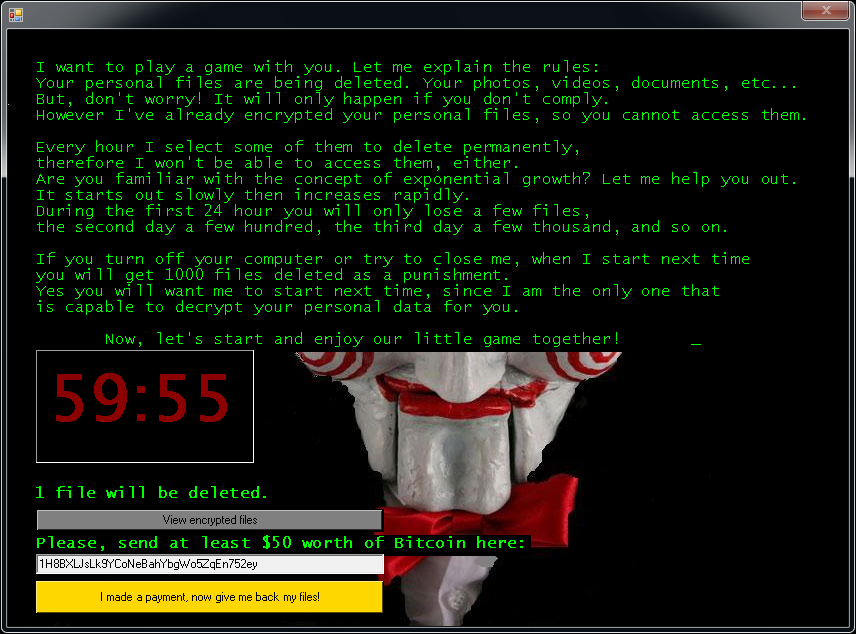
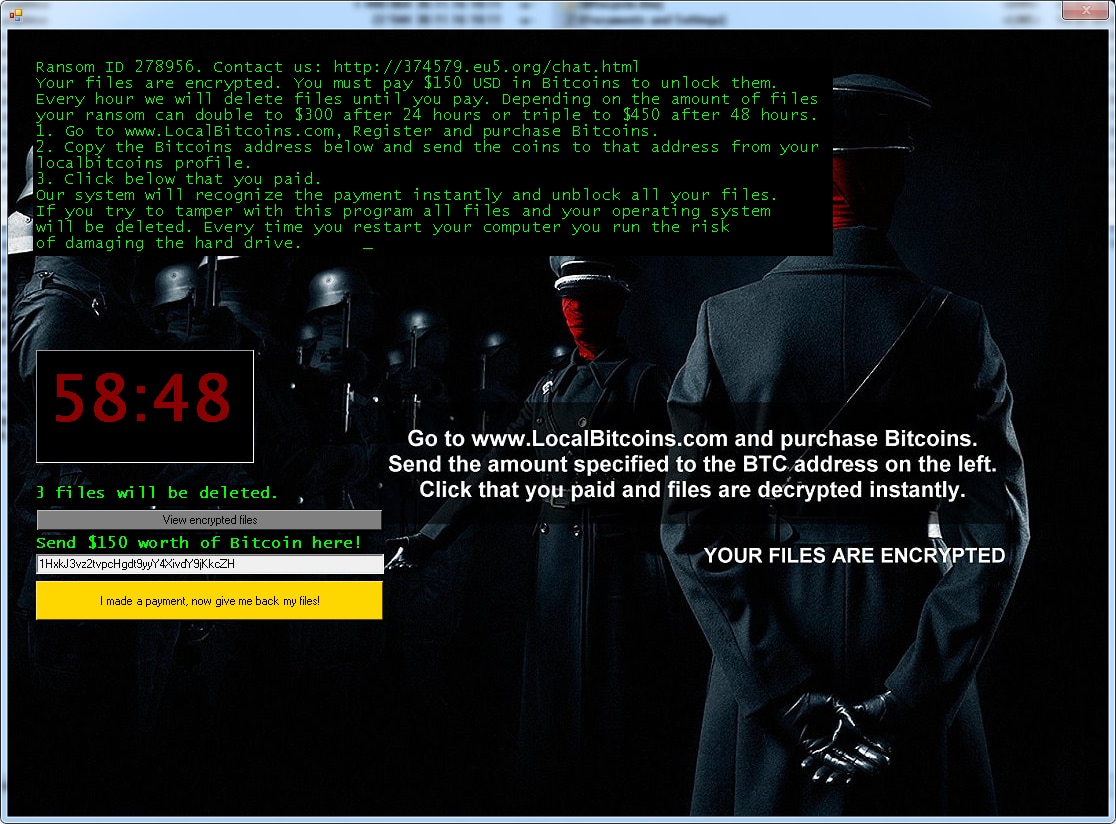
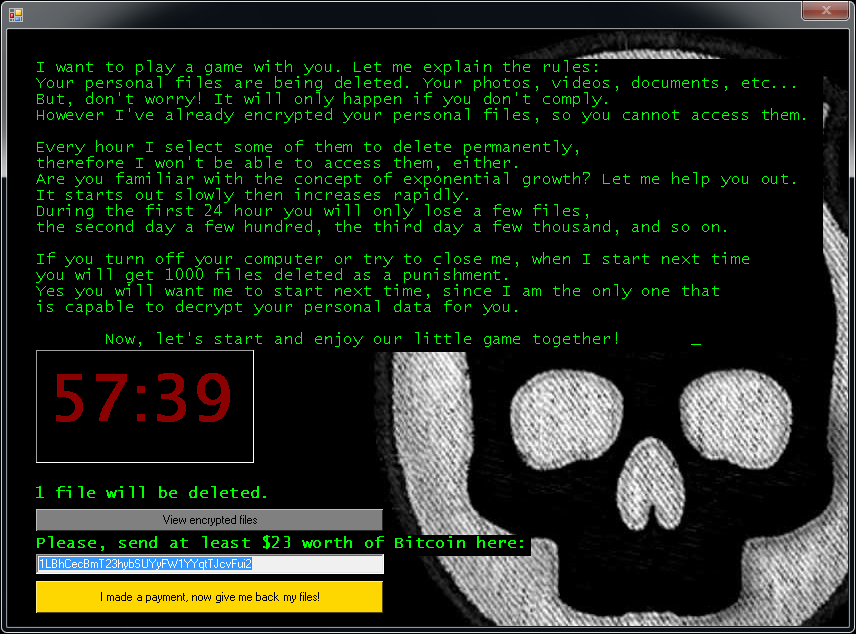
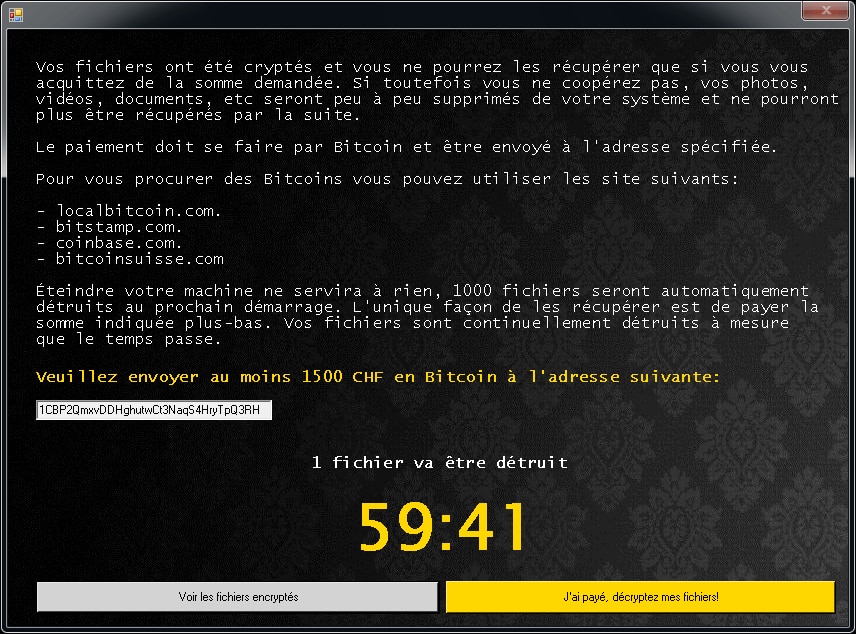
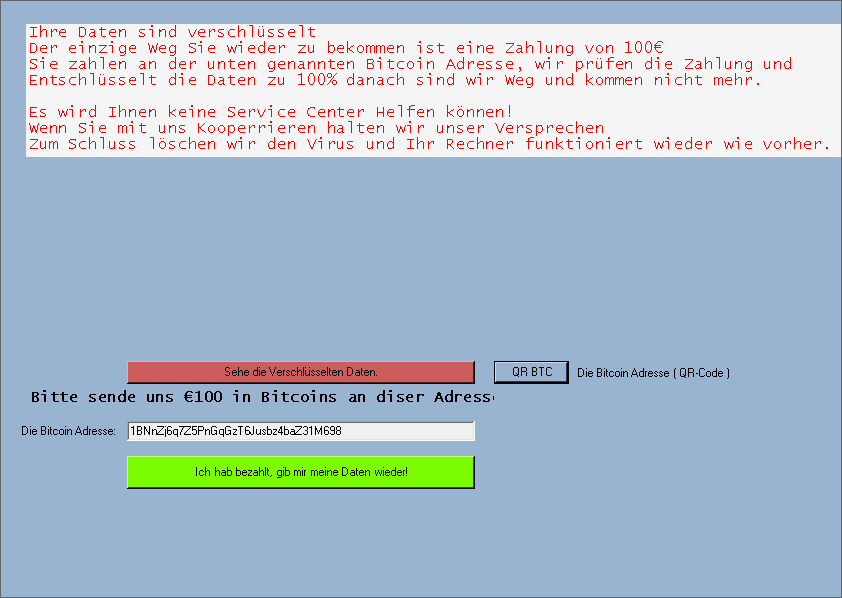
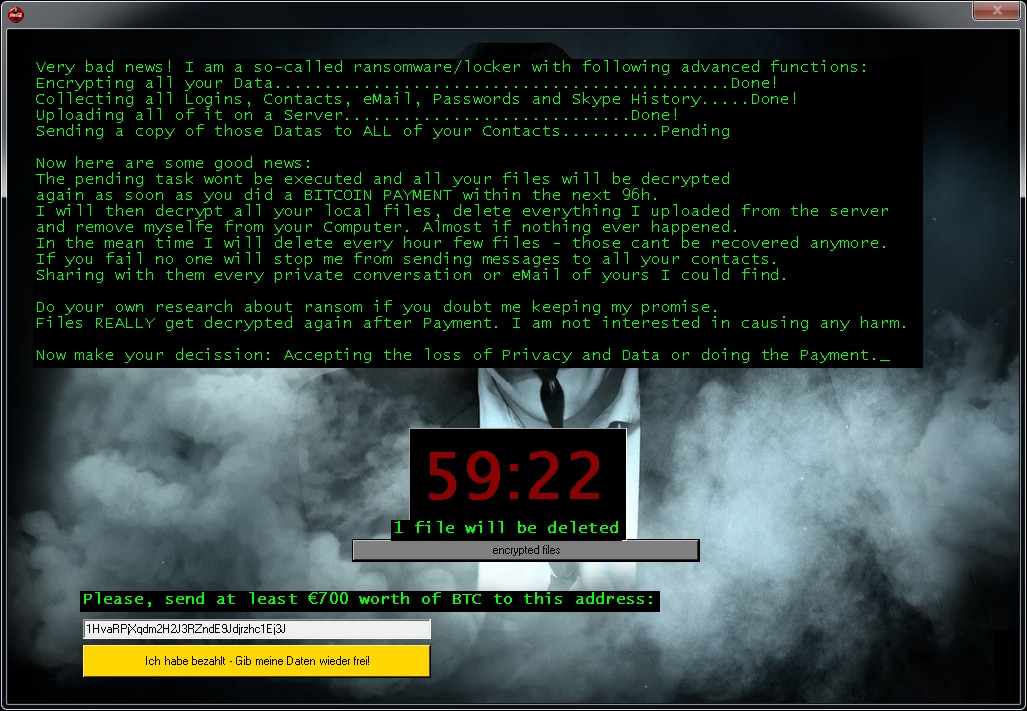
Якщо ваші файли зашифровано програмою Jigsaw, клацніть тут, щоб завантажити безкоштовну програму для виправлення.
LambdaLocker
LambdaLocker — це програма-вимагач, уперше помічена в травні 2017 року. Вона написана на мові програмування Python, і найпоширеніший наразі її варіант можна дешифрувати.
Зміни в назві файлу.
Програма-вимагач додає після імені файлу розширення «.MyChemicalRomance4EVER»:
foobar.doc -> foobar.doc.MyChemicalRomance4EVER;
document.dat -> document.dat.MyChemicalRomance4EVER.
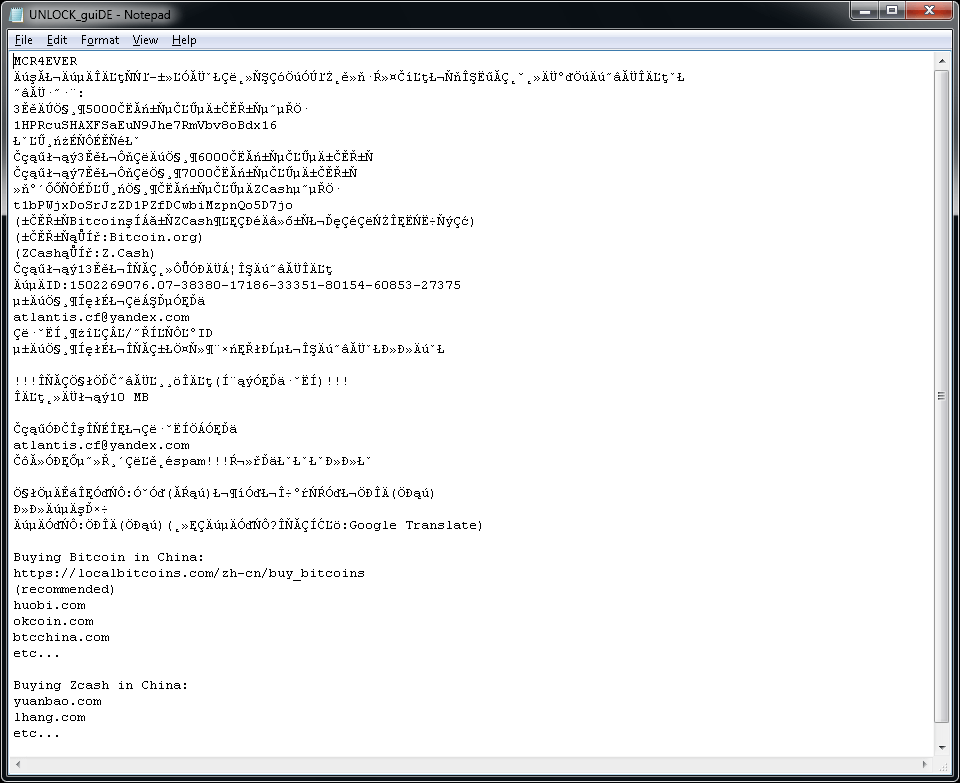
Програма-вимагач також створює на робочому столі користувача текстовий файл з іменем «UNLOCK_guiDE.txt». Вміст файлу показано нижче.
Legion
Legion — це програма-вимагач, уперше помічена в червні 2016 р. Далі наведено ознаки зараження.
Зміни в назві файлу.
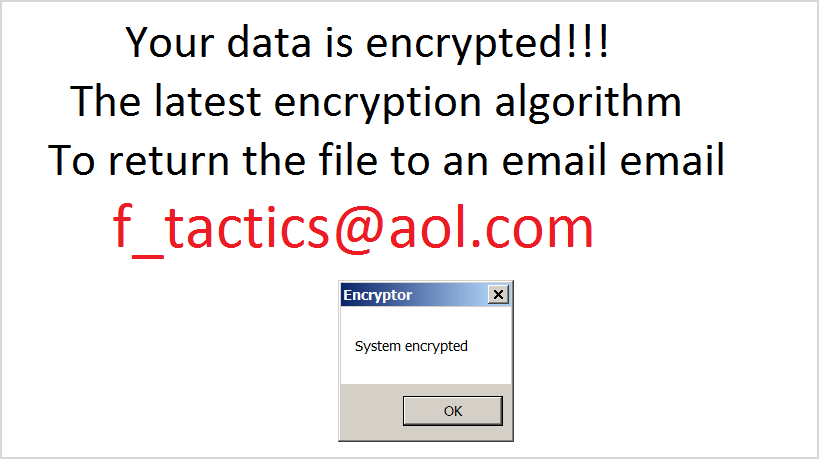
Програма Legion додає наприкінці імені файлу текст, подібний до ._23-06-2016-20-27-23_$f_tactics@aol.com$.legion або .$centurion_legion@aol.com$.cbf. (Наприклад, файл Thesis.doc називатиметься Thesis.doc._23-06-2016-20-27-23_$f_tactics@aol.com$.legion.)
Вимога викупу
Коли файли зашифровано, програма Legion змінює фонове зображення робочого стола та відображає таке спливаюче повідомлення:
Якщо ваші файли зашифровано програмою Legion, клацніть тут, щоб завантажити безкоштовну програму для усунення цієї проблеми.
NoobCrypt
NoobCrypt — одна з програм-вимагачів, уперше помічена наприкінці липня 2016 року. Для шифрування файлів користувача вона використовує шифрування стандарту AES 256.
Зміни в назві файлу.
Програма NoobCrypt не змінює імена файлів. Утім, зашифровані файли не можна відкрити за допомогою відповідних для них програм.
Вимога викупу
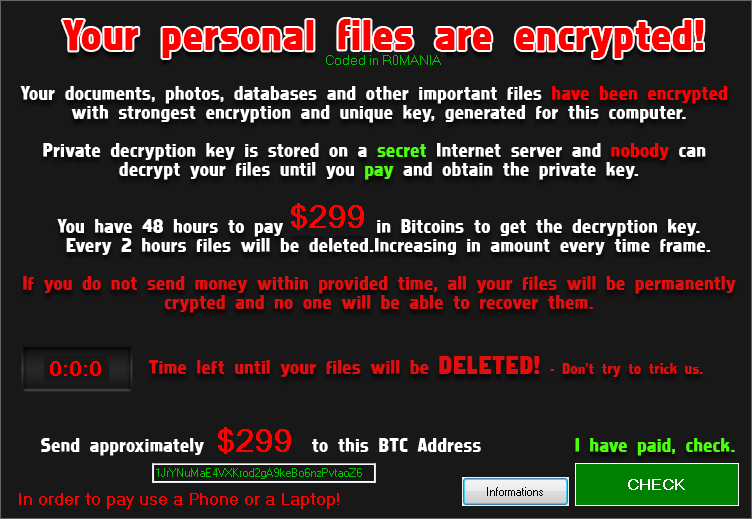
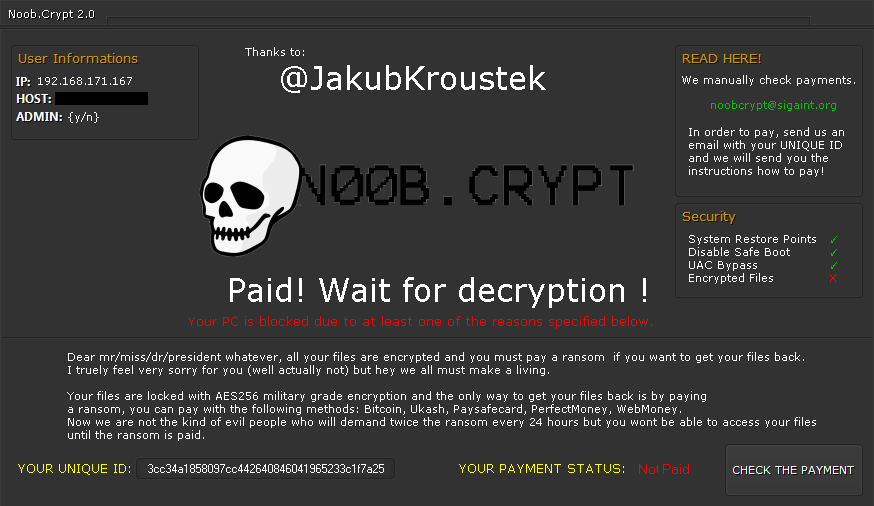
Коли файли зашифровано, з’являється подібне повідомлення, розміщене у файлі «ransomed.html» на робочому столі користувача:
Якщо ваші файли зашифровано програмою Legion, клацніть тут, щоб завантажити безкоштовну програму для усунення цієї проблеми.
Prometheus
Програма-вимагач Prometheus написана мовою .NET (C#) і використовує для шифрування файлів шифр Chacha20 або AES-256. Потім ключ шифрування файлу шифрується алгоритмом RSA-2048 і додається в кінець файлу. Файли, зашифровані деякими версіями цієї програми-вимагача, можна розшифрувати безкоштовно.
Зміни в назві файлу.
Зашифровані файли можна розпізнати за такими розширеннями:
- .[cmd_bad@keemail.me].VIPxxx;
- .[cmd_bad@keemail.me].crypt;
- .[cmd_bad@keemail.me].CRYSTAL;
- .[KingKong2@tuta.io].crypt;
- .reofgv;
- .y9sx7x;
- .[black_privat@tuta.io].CRYSTAL;
- .BRINKS_PWNED;
- .9ten0p;
- .uo8bpy;
- .iml;
- .locked;
- .unlock;
- .secure[milleni5000@qq.com];
- .secure;
- .61gutq;
- .hard.
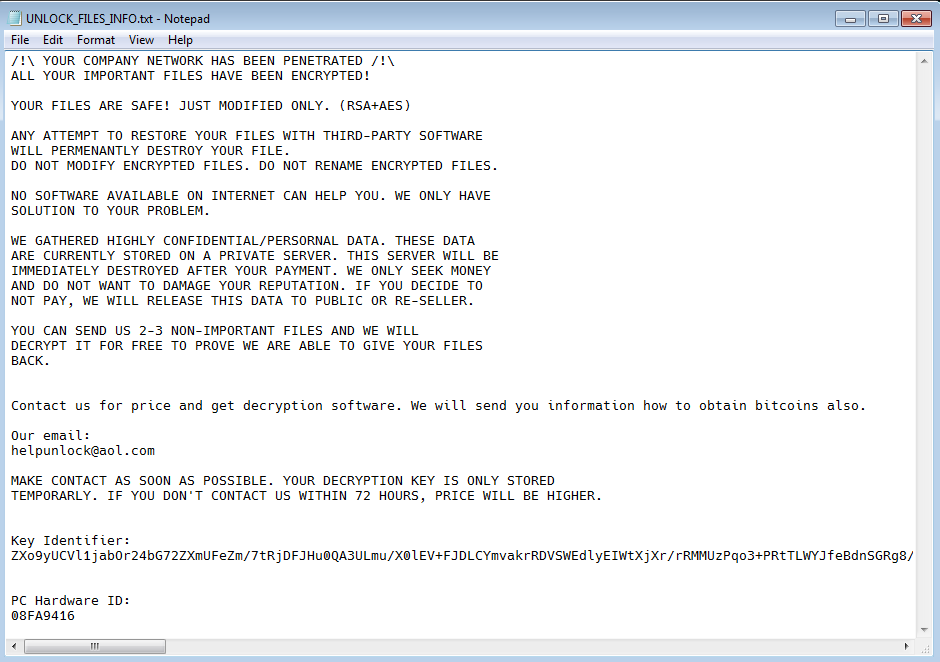
На робочому столі користувача також з’явиться повідомлення про викуп з однією з таких назв:
- HOW_TO_DECYPHER_FILES.txt
- UNLOCK_FILES_INFO.txt
- Инструкция.txt
TargetCompany
TargetCompany — це програма-вимагач, яка зашифровує файли користувачів за допомогою шифру Chacha20. Жертви атаки цієї програми-вимагача тепер можуть безкоштовно розшифрувати свої файли.
Зміни в назві файлу.
Зашифровані файли можна розпізнати за такими розширеннями:
.mallox;
.exploit;
.architek;
.brg;
.carone.
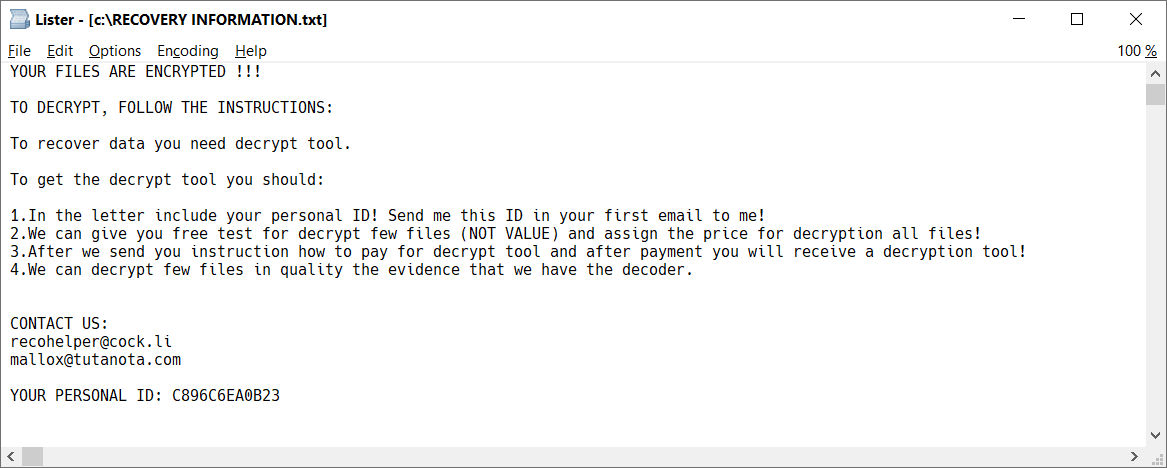
Кожна папка з принаймні одним зашифрованим файлом міститиме також файл із повідомленням про викуп, який називатиметься RECOVERY INFORMATION.txt (див. зображення нижче).
Stampado
Stampado — це програма-вимагач, створена за допомогою скрипту AutoIt. Вона була вперше помічена в серпні 2016 року. Програма продається в глибинній мережі (Dark Web), і нові варіанти продовжують з’являтися. Одна з версій називається Philadelphia.
Зміни в назві файлу.
Stampado додає розширення .locked до зашифрованих файлів. Деякі варіанти також зашифровують саме ім’я файлу, тому зашифрований файл може називатися document.docx.locked або 85451F3CCCE348256B549378804965CD8564065FC3F8.locked.
Вимога викупу
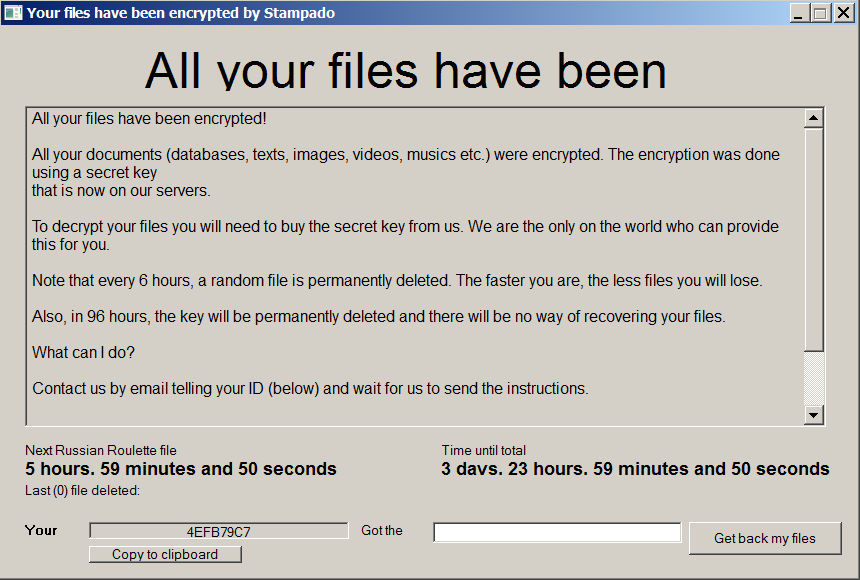
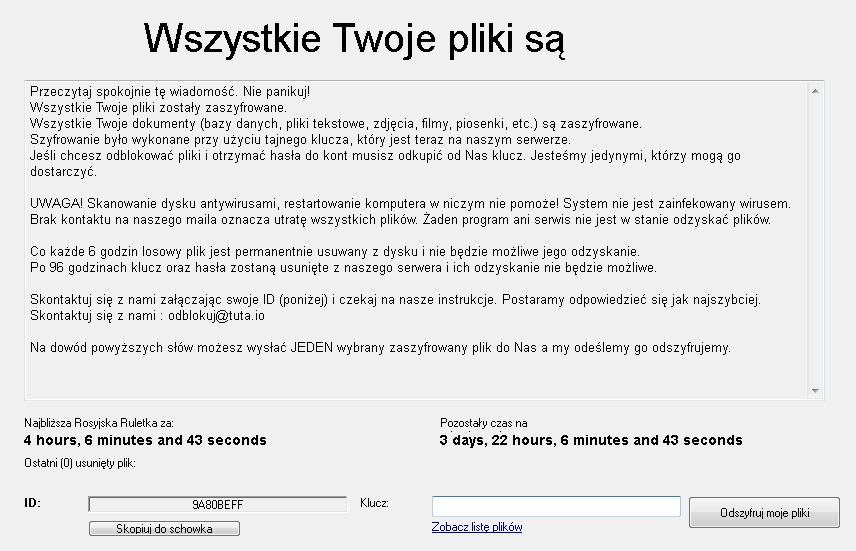
Після завершення шифрування з’являється такий екран:
Якщо ваші файли зашифровано програмою Stampado, клацніть тут, щоб завантажити безкоштовну програму для виправлення.
SZFLocker
SZFLocker — це програма-вимагач, уперше помічена в травні 2016 р. Далі наведено ознаки зараження.
Зміни в назві файлу.
Програма SZFLocker додає наприкінці імен файлів .szf. (Наприклад, файл Thesis.doc називатиметься Thesis.doc.szf.)
Вимога викупу
У разі спроби відкрити зашифрований файл програма SZFLocker відображає таке повідомлення польською мовою:
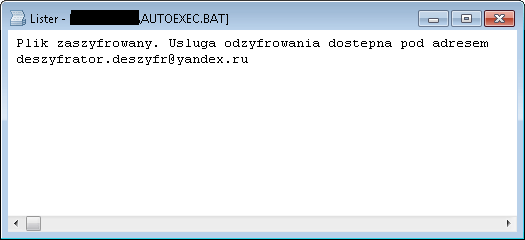
Якщо ваші файли зашифровано програмою SZFLocker, клацніть тут, щоб завантажити безкоштовну програму для усунення цієї проблеми.
TeslaCrypt
TeslaCrypt — це програма-вимагач, уперше помічена в лютому 2015 р. Далі наведено ознаки зараження.
Зміни в назві файлу.
Найновіша версія програми TeslaCrypt не перейменовує файли.
Вимога викупу
Коли файли зашифровано, програма TeslaCrypt відображає одне з таких повідомлень:
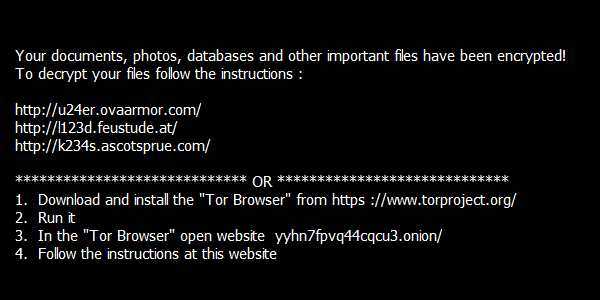
Якщо ваші файли зашифровано програмою TeslaCrypt, клацніть тут, щоб завантажити безкоштовну програму для усунення цієї проблеми.
Troldesh/Shade
Troldesh (або Shade чи Encoder.858) — одна з варіацій програм-вимагачів, що поширювалася з 2016 року. Наприкінці квітня 2020 року розробники припинили свою діяльність і опублікували ключі, за допомогою яких можна безкоштовно дешифрувати файли.
Докладніше див. тут: https://www.bleepingcomputer.com/news/security/shade-ransomware-shuts-down-releases-750k-decryption-keys/
Зміни в назві файлу.
Зашифровані файли матимуть такі розширення:
• xtbl;
• ytbl;
• breaking_bad;
• heisenberg;
• better_call_saul;
• los_pollos;
• da_vinci_code;
• magic_software_syndicate;
• windows10;
• windows8;
• no_more_ransom;
• tyson;
• crypted000007;
• crypted000078;
• rsa3072;
• decrypt_it;
• dexter;
• miami_california.
Вимога викупу
Після шифрування файлів на робочому столі з’являється кілька нових файлів із назвами від README1.txt до README10.txt. Вони містять такий текст різними мовами:
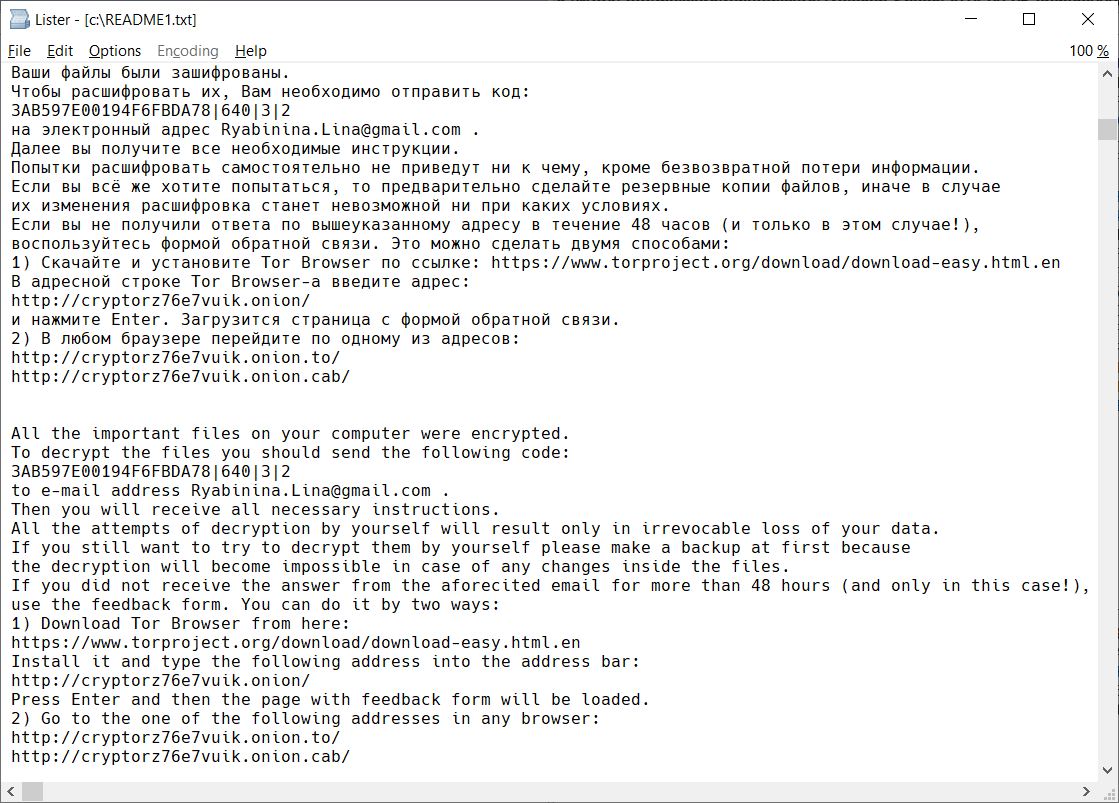
Фонове зображення робочого стола користувача також змінюється та виглядає, як показано нижче:
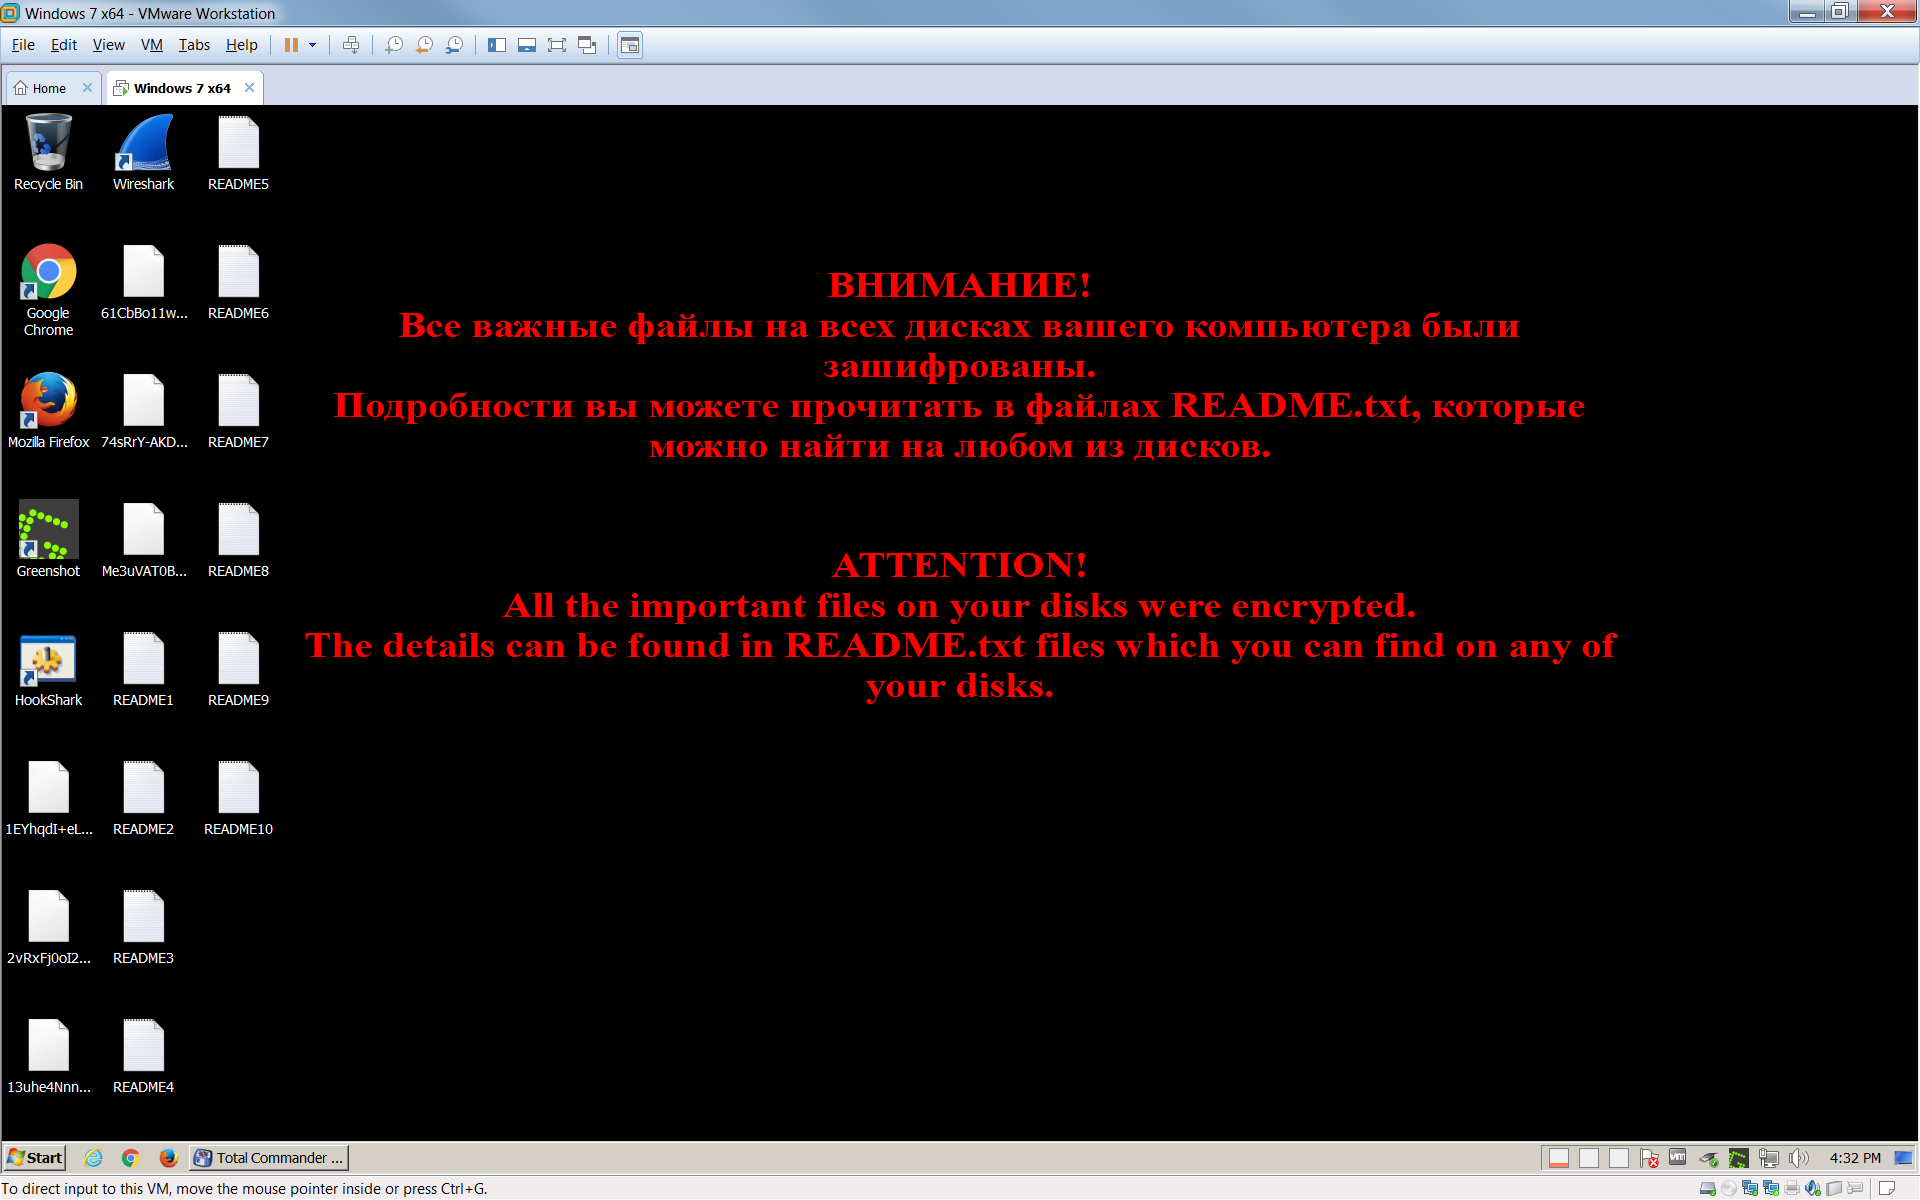
Якщо ваші файли зашифровано програмою Troldesh, клацніть тут, щоб завантажити безкоштовний засіб для усунення проблеми.
XData
XData — одна з програм-вимагачів, яка виникла з AES_NI і, як WannaCry, використовує вразливість Eternal Blue, щоб поширюватися на інші машини.
Зміни в назві файлу.
Програма-вимагач додає розширення «.~xdata~» до зашифрованих файлів.
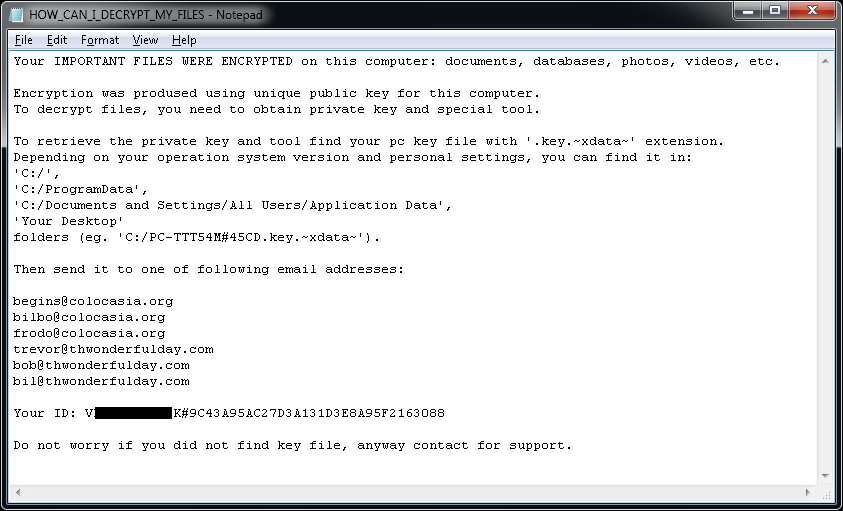
У кожній папці з принаймні одним зашифрованим файлом міститься файл «HOW_CAN_I_DECRYPT_MY_FILES.txt». Крім того, програма-вимагач створює файл ключа з назвою, подібною до
[PC_NAME]#9C43A95AC27D3A131D3E8A95F2163088-Bravo NEW-20175267812-78.key.~xdata~, у папках, зазначених нижче:
• C:\;
• C:\ProgramData;
• Робочий стіл.
Вимога викупу
Файл HOW_CAN_I_DECRYPT_MY_FILES.txt містить повідомлення такого змісту:
Якщо ваші файли зашифровано програмою XData, натисніть тут, щоб завантажити безкоштовний засіб для усунення проблеми:

Avast recommends using the FREE Chrome™ internet browser.


